
Supply Chain Lieferanten-Cybersicherheit prüfen & nachweisen
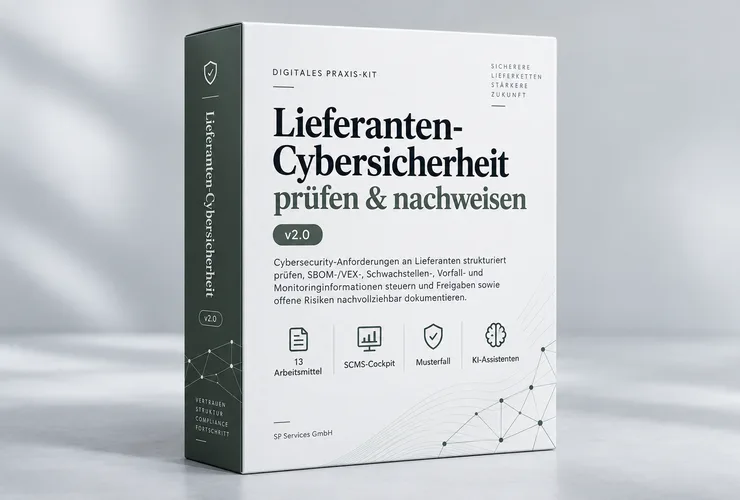
Praxis-Kit für die Prüfung der Cybersicherheit von Lieferanten: Navigator, achtstufiger Prozess, 13 bearbeitbare Worktools, Excel-Cockpit und 9 KI-Assistenten, damit Bewertungen, Nachweise und Freigaben nachvollziehbar dokumentiert sind.
249,00 € inkl. MwSt.
Sichere Zahlungsabwicklung
Sofortiger Zugang
Mehr von diesem Autor?
Entdecke weitere Produkte:
Sie wollen mit dem Supply Chain Praxis-Kit die Cybersicherheit Ihrer Lieferanten strukturiert prüfen und jederzeit nachweisen können? Statt Einzelabfragen, Mail-Verläufen und verstreuten Listen erhalten Sie ein deutschsprachiges digitales Arbeitssystem: 13 bearbeitbare Arbeitsmittel, die Worktools, ein SCMS-Cockpit zur zentralen Steuerung in Excel und 9 KI-Assistenten helfen Ihnen, Risiken zu steuern und Entscheidungen nachvollziehbar zu dokumentieren.
Für wen lohnt sich das Praxis-Kit?
Das Praxis-Kit richtet sich an fortgeschrittene Fachverantwortliche, Profis und Unternehmer, die Lieferantensicherheit nicht nur abfragen, sondern belastbar dokumentieren müssen. Im Themenfeld Lieferkette, Einkauf & Import verbindet es Arbeitsmittel für Lieferantensteuerung, Risiken und Nachweise. Besonders profitieren diese Rollen:
- Supply-Chain-Sicherheit: Sie führen die Bewertung von Lieferanten und die Bearbeitung offener Sicherheitsrisiken zusammen.
- Informationssicherheit und IT-Security: Sie strukturieren Sicherheitsprüfungen und halten die Ergebnisse für Ihr Informationssicherheitsmanagement nachvollziehbar fest.
- Compliance: Sie übersetzen Nachweisanforderungen in dokumentierte Bewertungen und Entscheidungen.
- Einkauf und Lieferantenmanagement: Sie bearbeiten Sicherheitsanforderungen, Vertragsfragen und Lieferantennachweise auf einer gemeinsamen Grundlage.
- Audit, Qualitäts- und Risikomanagement: Sie erhalten geordnete Unterlagen für Prüfungen und Managemententscheidungen.
Laut Anbieter unterstützt das Kit unter anderem die NIS2-Lieferkettensicherheit, also die Bearbeitung lieferkettenbezogener Cybersicherheitsanforderungen der EU-Richtlinie NIS2. Sie bewerten Kritikalität und Due Diligence, die sorgfältige Lieferantenprüfung, systematisch. Softwarekomponentenlisten, kurz SBOM, Schwachstellen und Vorfälle führen Sie in Registern; Audit-Evidence, also Prüfungsnachweise, und Freigaben halten Sie belegbar bereit.
Was Sie mit dem Praxis-Kit erhalten
Der Lieferumfang umfasst laut Anbieter 13 bearbeitbare Arbeitsmittel, 1 Excel-Cockpit und 9 KI-Assistenten. Ein interaktiver Navigator und ein verbundener Kundenprozess mit 8 Prozessschritten führen durch die Bearbeitung. So erhalten Sie nicht nur Dokumente, sondern eine Struktur, die Einstieg, Prüfung, Nachweisführung und Freigabe miteinander verknüpft.
| Baustein | Was enthalten ist | Format |
|---|---|---|
| Navigator | Interaktiver Startpunkt mit ereignisbezogenen Einstiegen in die passende Bearbeitung. | Digital, interaktiv |
| Kundenprozess | 8 verbundene Prozessschritte, die den Navigator mit den Arbeitsmitteln verknüpfen. | Digitale Prozessführung |
| Worktools | 13 bearbeitbare Arbeitsmittel mit Varianten, von Scope und Richtlinie bis Audit und Managementfreigabe. | DOCX |
| SCMS-Cockpit | Sieben Register für Lieferanten, Risiken, SBOM, Vulnerabilities, Incidents, Evidence und Freigaben sowie Managementübersicht. | Excel-Arbeitsmappe, XLSX |
| KI-Assistenten | 9 aufgabenbezogene Assistenten zur Unterstützung entlang des Prozesses. | Digitale KI-Unterstützung |
| Dateiformate | Download-Paket mit offenen, bearbeitbaren Arbeitsdateien und ergänzenden Unterlagen. | HTML, PDF, DOCX, XLSX, MD, TXT, ZIP |
| Lizenz | Einfaches, nicht ausschließliches, zeitlich unbefristetes, nicht übertragbares Nutzungsrecht innerhalb der Käuferorganisation. | Digitale Organisationslizenz |
| Support und Updates | Technischer Standard-Support, Produktfragen per E-Mail; mögliche Fehlerkorrekturen für die unterstützte Hauptversion. | Digitaler Support und Korrekturen |
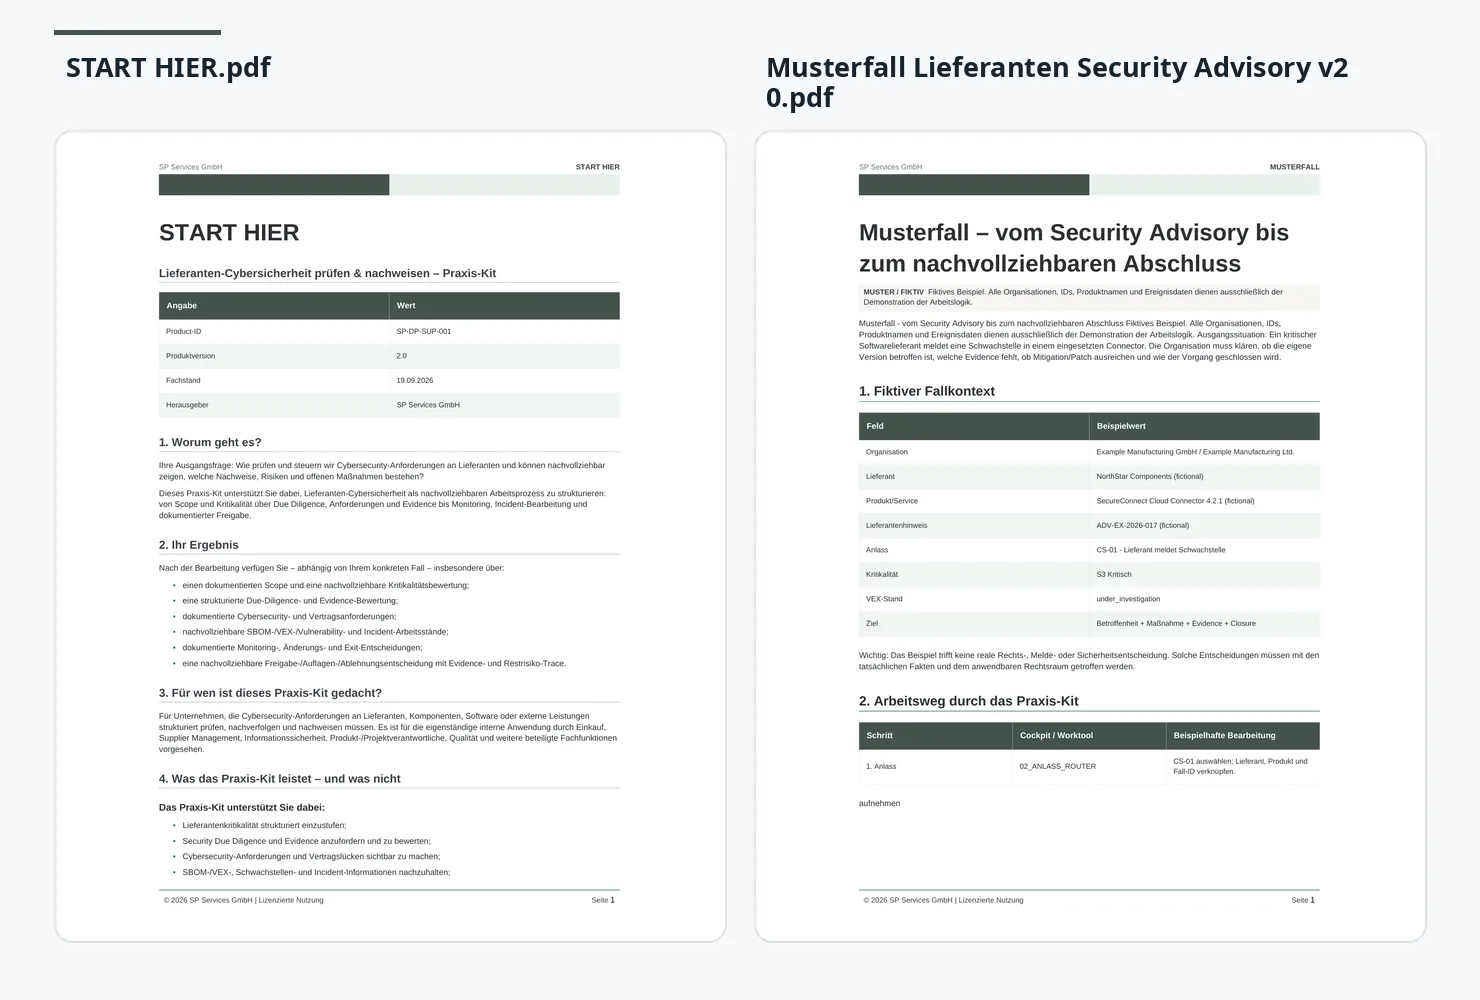
Vom Navigator zum achtstufigen Prozess
Wo beginnen Sie, wenn eine Lieferantenprüfung oder ein Sicherheitsvorfall ansteht? Der interaktive Navigator bietet ereignisbezogene Einstiegspunkte und führt in den passenden Schritt des achtstufigen Kundenprozesses. Der Arbeitsweg lautet: Einstieg → Prozessschritt → Worktool → Register → Nachweis. Die Schritte sind als zusammenhängendes Arbeitssystem gedacht, nicht als lose Einzelvorlagen.
Der durchgängige Bearbeitungsbogen reicht laut Anbieter von der Lieferantenkritikalität über Due Diligence und Security-Klauseln, also vertragliche Sicherheitsanforderungen, bis zur Managementfreigabe. Die folgenden Themen zeigen diesen Bogen, nicht die einzelnen acht Prozessschritte. VEX bezeichnet dabei Informationen darüber, ob ein Produkt von einer bekannten Schwachstelle betroffen ist.
- Kritikalität bewerten: Sie ordnen ein, welche Bedeutung ein Lieferant für Ihre Sicherheitsbetrachtung hat.
- Due Diligence bearbeiten: Sie prüfen Lieferanten strukturiert und dokumentieren die Bewertungsgrundlage.
- Security-Klauseln prüfen: Sie bearbeiten Sicherheitsanforderungen und die vertragliche Absicherung.
- SBOM/VEX einbeziehen: Sie berücksichtigen Softwarekomponenten und Informationen zur Betroffenheit durch Schwachstellen.
- Vorfälle dokumentieren: Sie halten Lieferantenvorfälle und die zugehörige Bearbeitung nachvollziehbar fest.
- Monitoring führen: Sie verfolgen Risiken, Maßnahmen und Nachweise im laufenden Lieferantenmanagement.
- Managementfreigabe vorbereiten: Sie führen Bewertungen und Nachweise für eine dokumentierte Entscheidung zusammen.
Laut der Geschäftsführung der SP Services GmbH sollen die Praxis-Kits Anwender direkt in die Bearbeitung bringen, Entscheidungen und Nachweise strukturiert dokumentieren und externe Expertise nur dort einsetzen, wo eine individuelle Fachprüfung nötig ist.
13 Worktools für jeden Prüfschritt
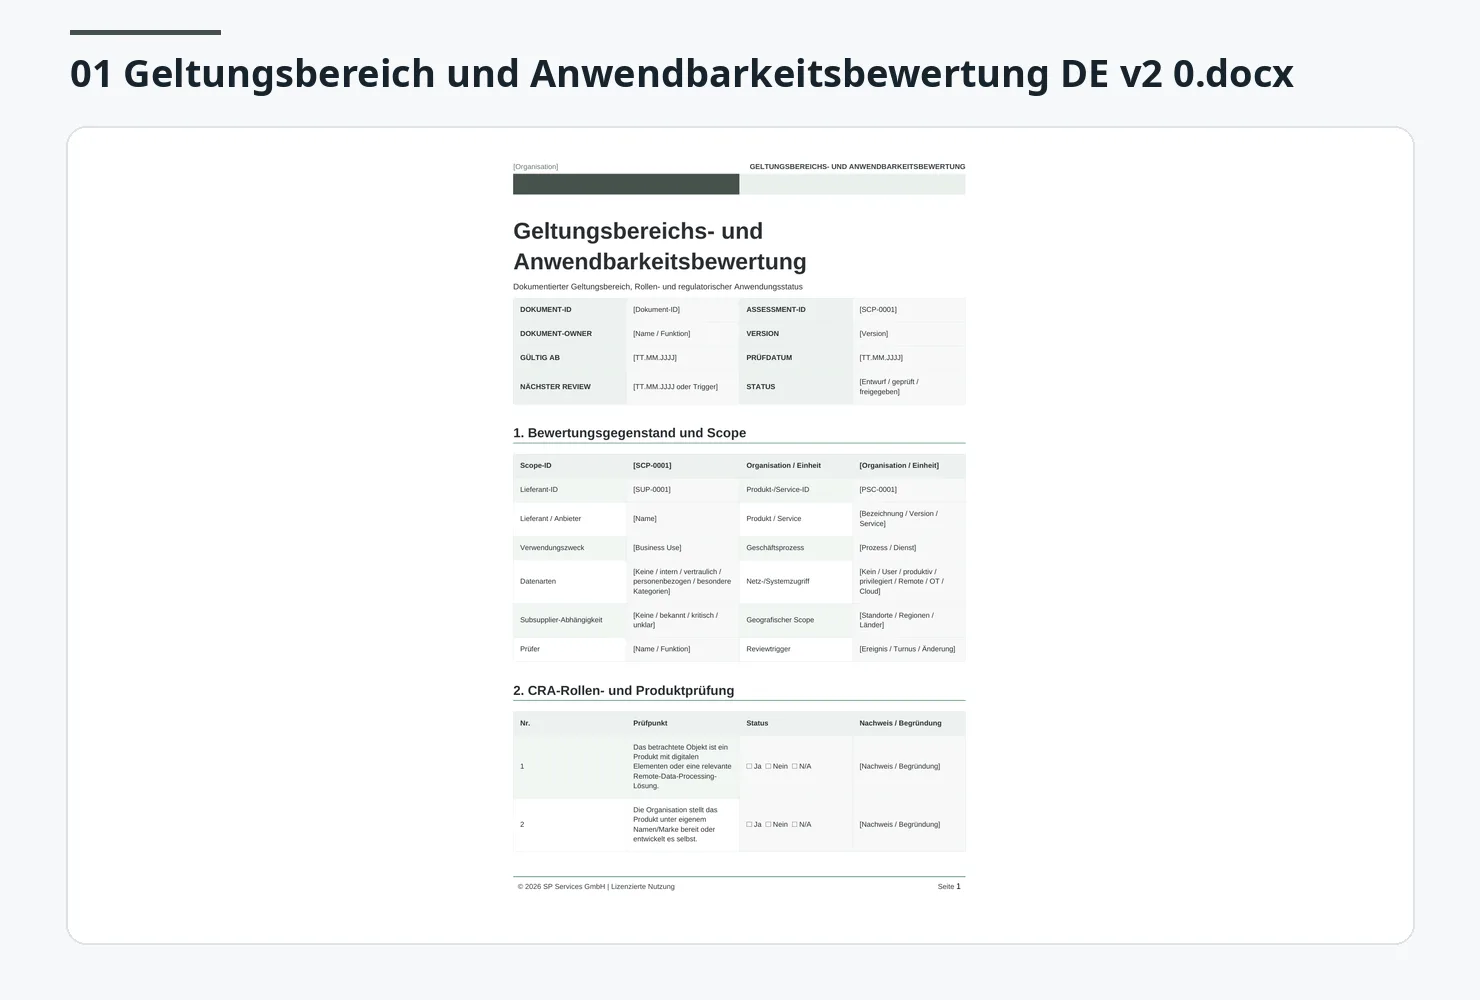
Sie müssen Ihre Prüfunterlagen nicht von Grund auf selbst aufbauen. Die 13 Worktools liegen als bearbeitbare DOCX-Dateien mit Varianten vor. Sie passen das digitale Standardprodukt eigenständig an Ihre Organisation, Ihre Produkte und Ihre Lieferkette an – ohne Projektabhängigkeit vom Anbieter. Die Arbeitsmittel decken folgende Themen ab:
- Scope und Richtlinie: Geltungsbereich und interne Vorgaben als Grundlage der Bearbeitung festhalten.
- Kritikalität und Due Diligence: Lieferanten systematisch einordnen und sorgfältig prüfen.
- Assessment, Anforderungen und Vertrag: Die Sicherheitsbewertung dokumentieren und mit Anforderungen sowie Vertragsfragen verbinden.
- SBOM und Schwachstellen: Softwarebestandteile und erkannte Sicherheitslücken geordnet bearbeiten.
- Vorfälle und Monitoring: Sicherheitsereignisse dokumentieren und die weitere Entwicklung verfolgen.
- Audit und Managementfreigabe: Prüfnachweise zusammenstellen und Entscheidungen nachvollziehbar festhalten.
Die gängigen Word- und Excel-Formate passen in Ihren vorhandenen Werkzeugkasten. Sie bearbeiten die vorbereiteten Dokumente, statt erst ein eigenes Vorlagensystem zu entwerfen. Ergänzende KI-Unterstützung hilft bei den vorgesehenen Aufgaben; für die Arbeit mit den Office-Dateien müssen Sie keine neue Spezialsoftware einführen.
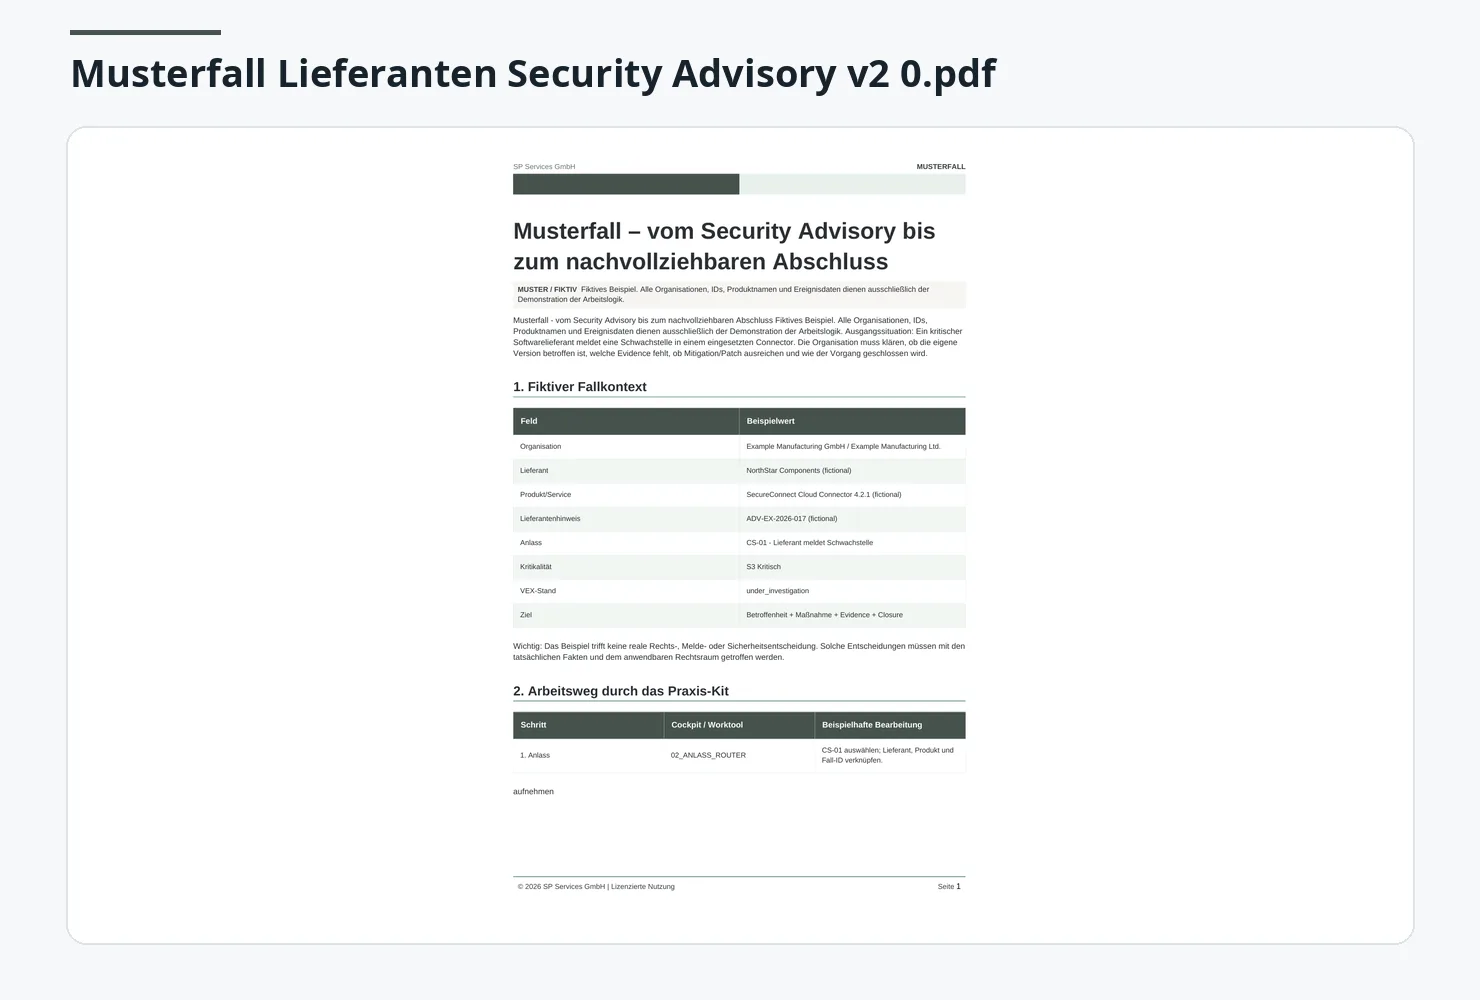
SCMS-Cockpit und 9 KI-Assistenten
Das SCMS-Cockpit bündelt Ihre Register in einer Excel-Arbeitsmappe. Lieferanteninformationen, Risiken und Nachweise bleiben dadurch in einer gemeinsamen Arbeitsstruktur, statt sich über getrennte Listen zu verteilen. Die zusätzliche Managementübersicht verdichtet die Registerinhalte für den Blick auf offene Themen und anstehende Entscheidungen.
Sieben Register plus Managementübersicht
Das Cockpit enthält Register für Lieferanten, Risiken, SBOM, Vulnerabilities, Incidents, Evidence und Freigaben. Vulnerabilities steht für Schwachstellen, Incidents für Sicherheitsvorfälle und Evidence für Nachweise. Die Managementübersicht ergänzt diese Arbeitsregister um eine verdichtete Sicht.
Die 9 KI-Assistenten unterstützen jeweils eine konkrete Aufgabe: Mapping, also die Zuordnung von Informationen, Kritikalität, Due Diligence, Vertragslücken, SBOM, Vulnerability/VEX, Vorfälle, Monitoring und Audit-Evidence. Damit setzen Sie KI gezielt dort ein, wo Sie gerade arbeiten – von der ersten Einordnung bis zur Aufbereitung der Prüfungsnachweise.
Nachweise für Audit und Management
Im Audit zählt nicht allein, dass eine Prüfung stattgefunden hat. Sie müssen die Bewertung und ihre Grundlage zeigen können. Mit dem Praxis-Kit dokumentieren Sie Cybersecurity- und Nachweisanforderungen an Lieferanten, steuern offene Risiken und Maßnahmen und halten Freigaben nachvollziehbar fest. So entsteht eine belegbare Verbindung zwischen Prüfung, Nachweis und Entscheidung.
Die SP Services GmbH positioniert ihre Praxis-Kits als Arbeitsmittel zur strukturierten Bearbeitung regulatorischer Produkt-, Nachweis- und Rollenpflichten. Für Ihre Lieferantenbewertung bedeutet das: Kritikalität, Due Diligence, Vertragsanforderungen und technische Befunde werden bis zur Managementfreigabe dokumentiert. Das unterstützt die Bearbeitung und Nachweisführung, ersetzt aber keine Prüfung der konkreten Anforderungen.
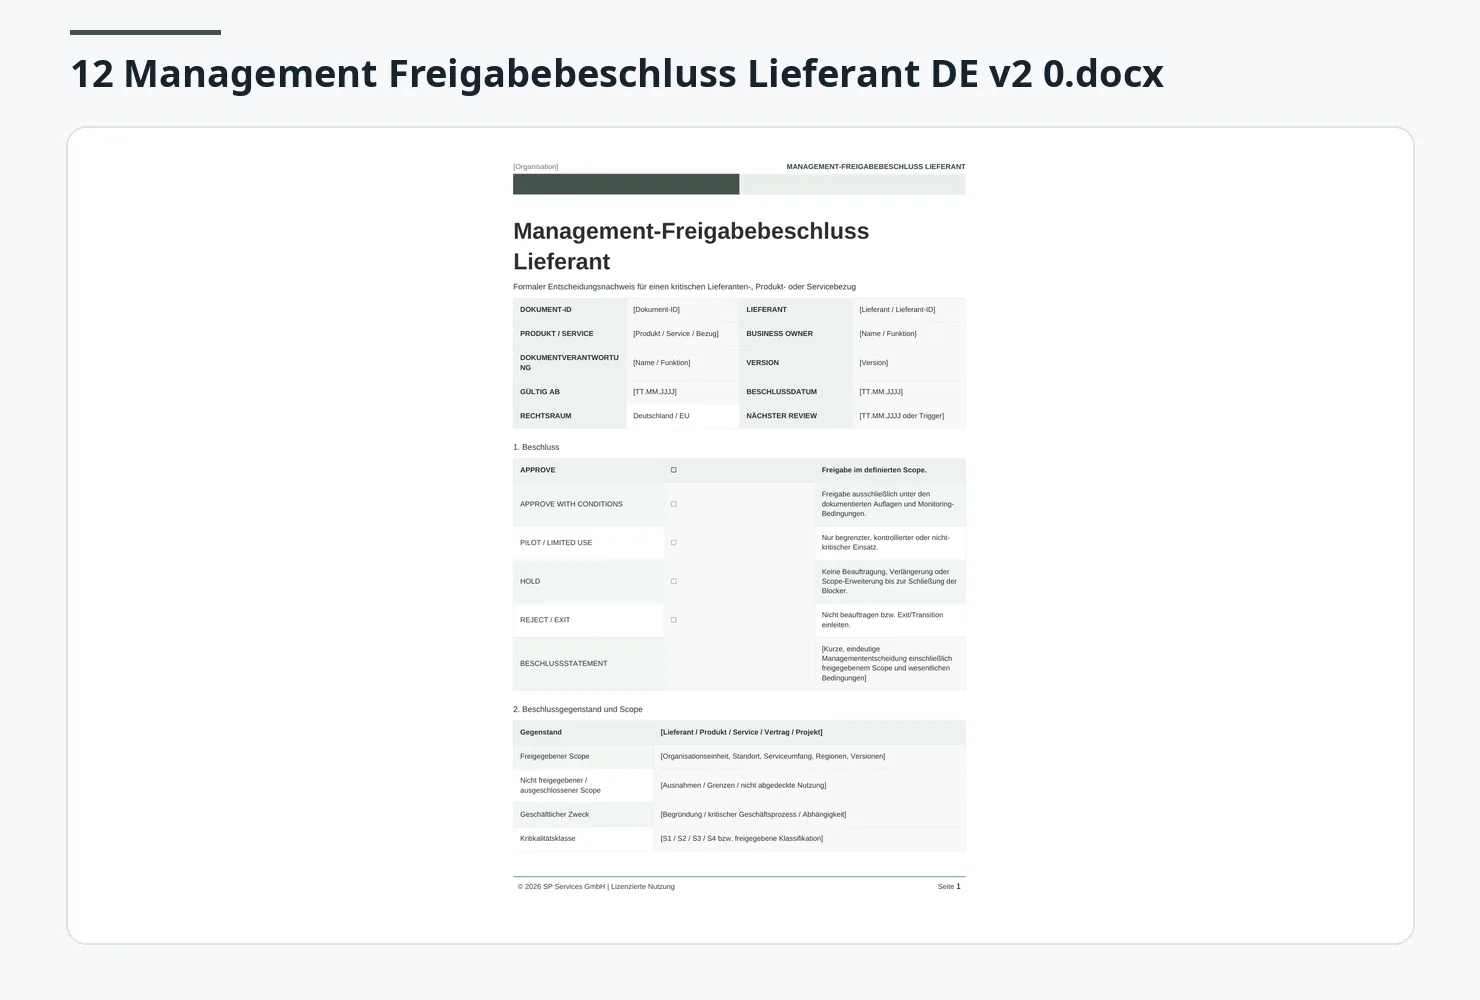
Sichern Sie sich das Supply Chain Praxis-Kit und starten Sie direkt mit dem Navigator. Nutzen Sie den ereignisbezogenen Einstieg für Ihre anstehende Lieferantenprüfung und führen Sie die Bearbeitung über die passenden Arbeitsmittel bis zum dokumentierten Nachweis und zur Managementfreigabe.
Format, Lizenz, Support und Updates
Format und Bereitstellung
Sie erhalten das deutschsprachige Praxis-Kit sofort nach erfolgreichem Kauf als digitalen Download in HTML, PDF, DOCX, XLSX, MD, TXT und ZIP. Die offenen, bearbeitbaren Arbeitsdateien passen Sie selbst an Organisation, Produkt und Lieferkette an. Die Nutzung ist eigenständig und nicht an ein Projekt mit dem Anbieter gebunden.
Das Kit ist eine digitale Arbeitshilfe zur eigenständigen Nutzung. Individuelle Rechtsberatung sowie kundenspezifische Sicherheits- oder Lieferantenprüfungen sind nicht Bestandteil. Die vorbereiteten Strukturen unterstützen Ihre eigene Bearbeitung; eine notwendige individuelle Fachprüfung wird dadurch nicht ersetzt.
Lizenz, Support und Updates
Die digitale Organisationslizenz gewährt ein einfaches, nicht ausschließliches, zeitlich unbefristetes und nicht übertragbares Nutzungsrecht innerhalb der Käuferorganisation. Sie können die Arbeitsmittel damit innerhalb Ihrer Organisation nutzen und anpassen, ohne für jede Bearbeitung vom Anbieter abhängig zu sein.
Der Standard-Support umfasst Download, Dateizugriff und erkennbare technische Produktfehler; für Produktfragen gibt es zusätzlich einen direkten E-Mail-Supportkanal. Fehlerkorrekturen können für die unterstützte Hauptversion bereitgestellt werden. Größere Erweiterungen, neue Module oder Hauptversionen können gesondert angeboten werden; eine unbegrenzte Aktualitätsgarantie besteht nicht.
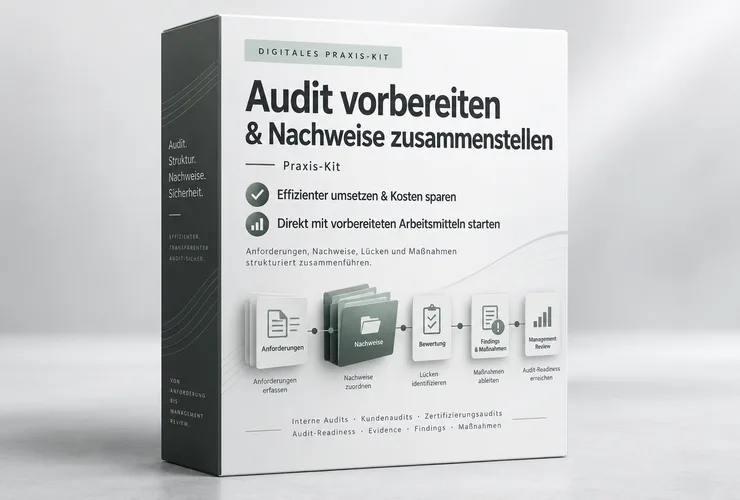
Das Kit gehört laut Anbieter zu einer Reihe von sieben digitalen Arbeitssystemen rund um Audit-Readiness, also die Vorbereitung auf Prüfungen, Cyber-Resilience-Act-Pflichten sowie Lieferketten- und Cybersicherheitsnachweise; zusätzlich existiert eine bereits verfügbare englischsprachige Ausgabe des Kits.
Häufige Fragen zum Supply Chain Praxis-Kit
In welchem Format wird das Praxis-Kit geliefert?
Sie erhalten einen digitalen Download in HTML, PDF, DOCX, XLSX, MD, TXT und ZIP. Die Bereitstellung erfolgt sofort nach erfolgreichem Kauf; die Arbeitsdateien können Sie eigenständig bearbeiten.
Welche Lizenz erhalte ich mit dem Kauf?
Sie erhalten eine digitale Organisationslizenz: ein einfaches, nicht ausschließliches, zeitlich unbefristetes und nicht übertragbares Nutzungsrecht innerhalb der Käuferorganisation.
Was enthält das SCMS-Cockpit?
Das SCMS-Cockpit ist eine Excel-Arbeitsmappe mit Registern für Lieferanten, Risiken, SBOM, Vulnerabilities, Incidents, Evidence und Freigaben. Eine Managementübersicht ergänzt die sieben Register.
Wofür sind die 9 KI-Assistenten gedacht?
Sie unterstützen Mapping, Kritikalität, Due Diligence, Vertragslücken, SBOM, Vulnerability/VEX, Vorfälle, Monitoring und Audit-Evidence – jeweils aufgabenbezogen entlang des Prozesses.
Welchen Support bietet der Anbieter?
Der Standard-Support hilft bei Download, Dateizugriff und erkennbaren technischen Produktfehlern. Produktfragen können Sie direkt per E-Mail stellen. Individuelle Fachberatung oder Einzelfallprüfung ist nicht enthalten, sofern nicht ausdrücklich anders vereinbart.
Gibt es Updates?
Fehlerkorrekturen können für die unterstützte Hauptversion bereitgestellt werden. Größere Erweiterungen, neue Module oder Hauptversionen können gesondert angeboten werden. Eine unbegrenzte Aktualitätsgarantie besteht nicht.
Ersetzt das Kit eine Rechts- oder Sicherheitsberatung?
Nein. Das Kit ist eine digitale Arbeitshilfe zur eigenständigen Nutzung. Individuelle Rechtsberatung und kundenspezifische Sicherheits- oder Lieferantenprüfungen sind nicht enthalten.
Kann ich die Dateien an unsere Lieferkette anpassen?
Ja. Die Arbeitsmittel liegen in offenen, bearbeitbaren Word- und Excel-Formaten vor. Ihre Organisation passt die Dateien selbst an ihre Abläufe, Produkte und Lieferkette an.
Fragen & Antworten
Du hast eine Frage oder kannst mit deiner Antwort helfen? Hier kommentieren!
Erfahrungen von Kunden
Bewertung schreiben
Auf einen Blick

Kunden kauften auch



Recruiting Masterclass für Agenturen und Online Marketer – Wahlert Media
(1)249,00 € inkl. MwSt.
Sichere Zahlungsabwicklung
Sofortiger Zugang
Mehr von diesem Autor?
Entdecke weitere Produkte:
Bisher sind noch keine Erfahrungen mit dem Produkt geteilt worden.