
CISIS12® NIS2-Ergänzungskatalog – PDF-Leitfaden zur NIS2-Umsetzung
Der PDF-Ergänzungskatalog hilft fortgeschrittenen ISMS-Anwendern, NIS2-Anforderungen gezielt einzuordnen. Zusätzliche Bausteine und Maßnahmen unterstützen die risikobasierte Anpassung des bestehenden Systems.
59,49 € inkl. MwSt.
Sichere Zahlungsabwicklung
Sofortiger Zugang
Mehr von diesem Autor?
Entdecke weitere Produkte:
Sie wollen Ihr bestehendes ISMS an NIS2 anpassen, ohne bei null anzufangen? Die Richtlinie gibt vor, welches Ergebnis Sie erreichen müssen – das konkrete „Wie“ bleibt Ihrer Organisation überlassen. Der CISIS12® NIS2-Ergänzungskatalog als PDF liefert zusätzliche Bausteine und Maßnahmen, mit denen Sie Ihr bestehendes Informationssicherheitsmanagementsystem gezielt und risikobasiert an NIS2 anpassen können.
Was bringt der NIS2-Ergänzungskatalog?
Der CISIS12® NIS2-Ergänzungskatalog erweitert den bestehenden CISIS12®-Baustein- und Maßnahmenkatalog um NIS2-spezifische Anforderungen. Statt ein neues System aufzubauen, ergänzen Sie Ihr vorhandenes ISMS an den relevanten Stellen. Sie ordnen Anforderungen passenden Bausteinen zu und leiten daraus konkrete Maßnahmen ab. NIS2 beschreibt das „Was“ – der Ergänzungskatalog liefert das „Wie“.
Die CISIS12®-Dokumente dienen dabei als „Landkarte, Reiseführer und Wegbeschreibung“: Sie verbinden Vorgaben mit konkreten Umsetzungsschritten. Der deutschsprachige PDF-Ergänzungskatalog richtet sich an fortgeschrittene Anwender, die Sicherheitsmaßnahmen nicht isoliert sammeln, sondern systematisch und anhand ihrer Risiken umsetzen möchten. Das nehmen Sie mit:
- NIS2-Anforderungen einordnen: Sie erkennen, welche zusätzlichen Anforderungen Ihr bestehendes ISMS berücksichtigen soll.
- Bausteine und Maßnahmen anwenden: Sie arbeiten mit konkreten Ergänzungen statt ausschließlich mit abstrakten Vorgaben.
- Risikobasiert umsetzen: Sie richten die Umsetzung an den Risiken Ihrer Organisation aus.
- Den vorhandenen Katalog erweitern: Sie bauen auf Ihrer bisherigen Sicherheitsarbeit auf, statt neu anzufangen.
Warum NIS2 jetzt zum Pflichtthema wird
Das deutsche NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz, kurz NIS2UmsuCG, ist am 6. Dezember 2025 in Kraft getreten und novelliert im Kern das BSI-Gesetz. NIS2 erfasst Organisationen aus 18 regulierten Sektoren, in der Regel ab 50 Beschäftigten oder 10 Millionen Euro Jahresumsatz. Laut BSI-Schätzung sind rund 29.500 Einrichtungen in Deutschland betroffen, viele davon aus dem Mittelstand.
Unter NIS2 steigt laut CISIS12® der Bedarf an dokumentierten Sicherheitsprozessen, Risikomanagement und Nachweisfähigkeit deutlich. Einzelne technische Maßnahmen reichen als Managementansatz nicht aus. CISIS12® richtet den Blick deshalb auf Organisation, Governance, Prozesse und Verantwortlichkeiten – also auf die Managementebene, die NIS2 adressiert. Der Ergänzungskatalog unterstützt Sie dabei, diese Anforderungen in die bestehende Sicherheitsarbeit zu übersetzen.
Was steckt im Ergänzungskatalog?
Die Grundlage bildet der CISIS12®-Katalog Version 1.1, veröffentlicht am 15.06.2023: Er enthält 87 detailliert beschriebene Bausteine mit verknüpften Maßnahmen. Sie wählen daraus aus, statt jede Maßnahme selbst zu entwickeln. Der NIS2-Ergänzungskatalog erweitert diese Basis. Die Einteilung in MUSS, SOLL und KANN schafft Orientierung für die Priorisierung und erleichtert die Abstimmung darüber, was zuerst umgesetzt werden soll.
Der Baustein- und Maßnahmenkatalog ist laut MittelstandsWiki das zentrale Element des gesamten CISIS12®-Vorgehensmodells und wird regelmäßig aktualisiert. Für Ihre Arbeit bedeutet das: Anforderungen bleiben nicht neben dem ISMS stehen, sondern werden über Bausteine und Maßnahmen in dessen Systematik eingebunden.
| Bereich | Was enthalten ist | Ihr Nutzen |
|---|---|---|
| NIS2-Anforderungen | NIS2-spezifische Erweiterungen des bestehenden Katalogs. | Sie ordnen die zusätzlichen Anforderungen in Ihr bestehendes ISMS ein. |
| Zusätzliche Bausteine | Ergänzende Bausteine zur Umsetzung der NIS2-Anforderungen. | Sie erweitern Ihre vorhandene Struktur, statt ein neues System aufzubauen. |
| Zusätzliche Maßnahmen | Maßnahmen zur Bearbeitung NIS2-spezifischer Anforderungen. | Sie übersetzen Anforderungen in konkrete Sicherheitsarbeit. |
| Risikobasierte Umsetzung | Unterstützung für eine systematische, risikobasierte Umsetzung. | Sie richten die Umsetzung an den Risiken Ihrer Organisation aus. |
| Basis-Katalog | Version 1.1 mit 87 detailliert beschriebenen Bausteinen und verknüpften Maßnahmen. | Sie wählen passende Bausteine aus, statt Maßnahmen von Grund auf zu entwickeln. |
| Priorisierung | Einteilung der Maßnahmen in MUSS/SOLL/KANN. | Sie erhalten eine klare Orientierung für die Reihenfolge der Umsetzung. |
| Format und Lieferung | Deutschsprachiger PDF-Download; Zugang per E-Mail nach Abschluss der Zahlung. | Sie erhalten das Dokument digital für die Arbeit an Ihrem ISMS. |
Der Normenaufbau von CISIS12® ist laut MittelstandsWiki ausdrücklich darauf ausgelegt, neue gesetzliche Anforderungen, Verordnungen und branchenspezifische Kataloge aufzunehmen. Genau diese Funktion erfüllt der NIS2-Ergänzungskatalog: Er ergänzt die vorhandene Methodik, statt sie durch einen parallelen Ansatz zu ersetzen.
Ergänzungskataloge sind bei CISIS12® bereits etabliert: Laut Wikipedia gibt es seit 2023 einen ergänzenden Katalog für besonders hohe Sicherheitsanforderungen. Der NIS2-Ergänzungskatalog schließt methodisch an dieses Prinzip an. Bestehende Strukturen lassen sich dadurch um neue Anforderungen erweitern.
So läuft die Umsetzung in der Praxis
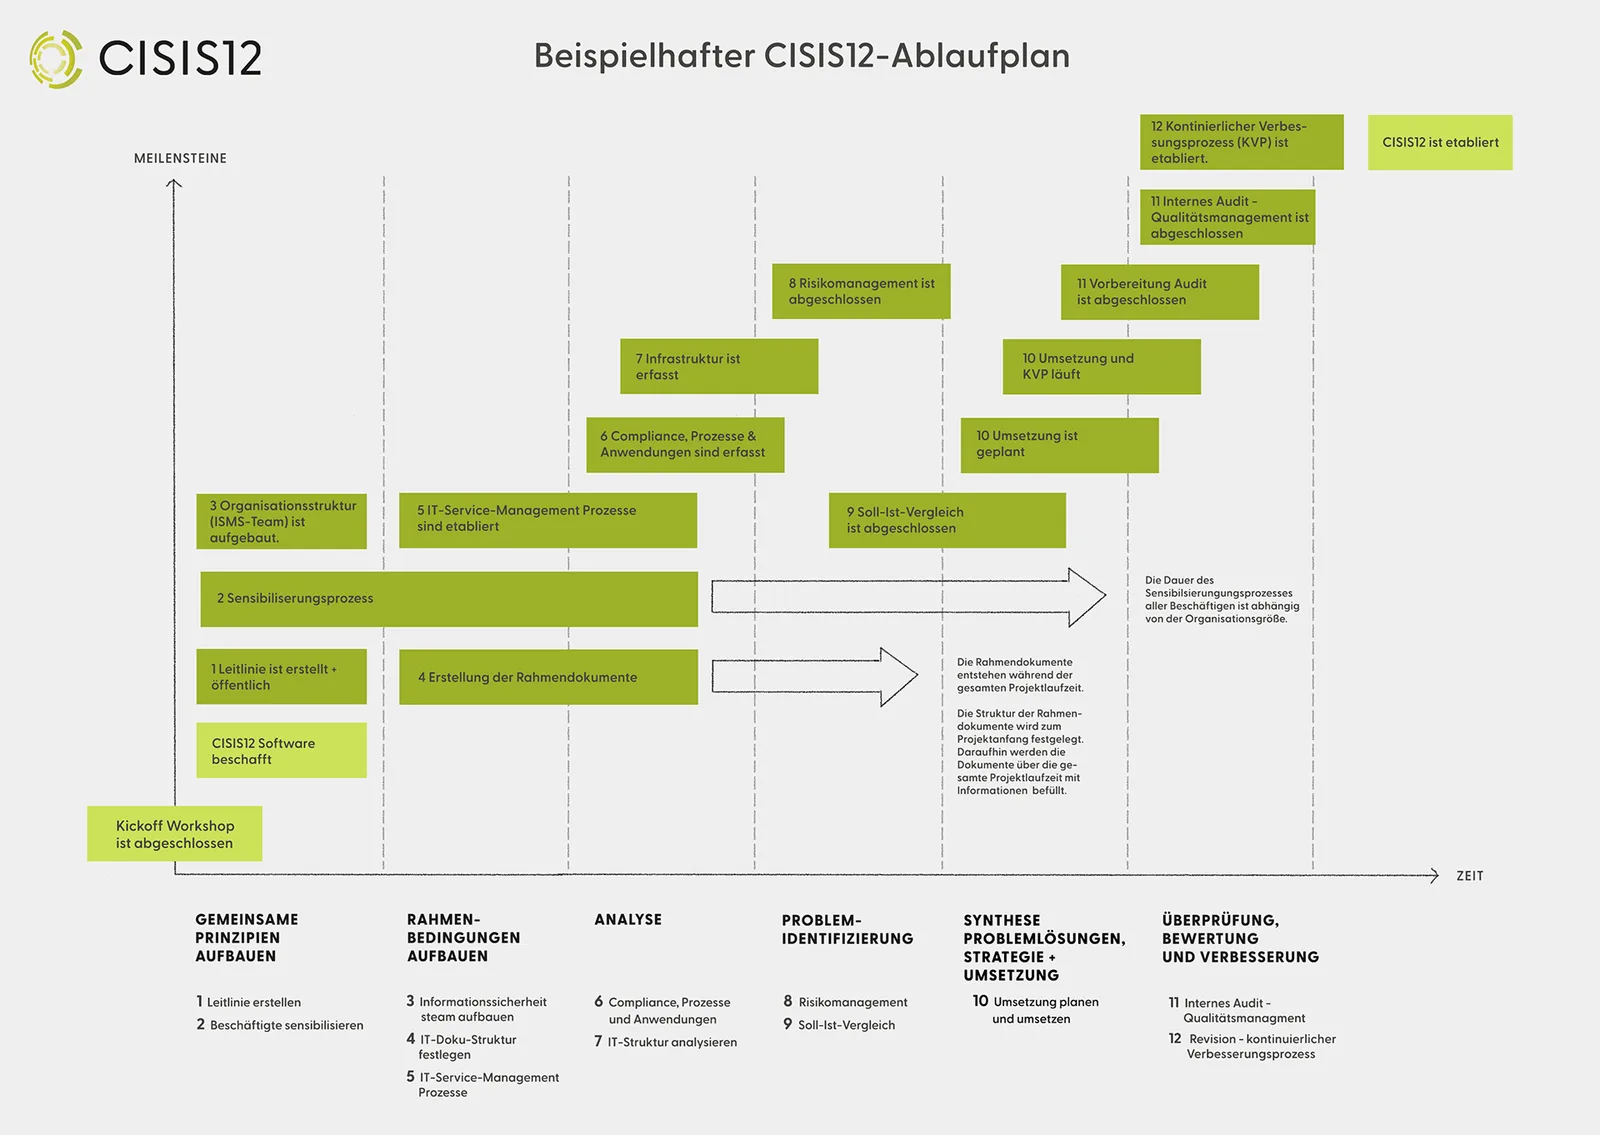
CISIS12® führt laut Securam Consulting in 12 definierten Schritten zu einem zertifizierungsfähigen ISMS. Die Maßnahmenableitung erfolgt direkt durch Auswahl aus dem Bausteinkatalog, typisch in Woche 10–18 eines Einführungsprojekts. Diese Zeitangabe beschreibt die Projektpraxis des Vorgehensmodells, nicht eine garantierte Umsetzungsdauer für Ihre NIS2-Ergänzung.
- Am bestehenden ISMS ansetzen: Nutzen Sie Ihr vorhandenes System und das CISIS12®-Vorgehen als Ausgangspunkt.
- Passende Bausteine auswählen: Ordnen Sie die für Ihre Organisation relevanten Anforderungen den Bausteinen zu.
- NIS2-Bausteine ergänzen: Erweitern Sie die bisherige Auswahl um die NIS2-spezifischen Inhalte.
- Nach MUSS/SOLL/KANN priorisieren: Legen Sie fest, welche Maßnahmen zuerst bearbeitet werden.
- Umsetzen und dokumentieren: Verankern Sie Maßnahmen in Prozessen, Verantwortlichkeiten und Risikomanagement.
- Nachweise zusammenführen: Halten Sie umgesetzte Maßnahmen, Schulungsnachweise und aktualisierte Dokumentation fest.
Das Vorgehensmodell bietet laut IKARUS Security Software klare Handlungsempfehlungen in 12 Schritten, ist besonders auf KMU abgestimmt und mithilfe der Dokumente auch in Eigenregie implementierbar. Der Ergänzungskatalog unterstützt diese strukturierte Arbeitsweise. Die Auswahl, Umsetzung und Dokumentation der Maßnahmen bleiben Aufgabe Ihrer Organisation.
Passt das zu ISO 27001 und IT-Grundschutz?
CISIS12® wurde laut Wikipedia speziell für Kommunen sowie kleine und mittlere Unternehmen entwickelt und aus BSI IT-Grundschutz und ISO/IEC 27001 abgeleitet. Es positioniert sich zwischen dem anforderungsorientierten Ansatz der ISO/IEC 27001 und der hohen Detailtiefe des BSI IT-Grundschutzes. Sie erhalten damit eine umsetzungsnahe Struktur mit Anschluss an etablierte Standards.
Anschluss nach oben (ISO 27001)
Die Verweise auf ISO/IEC-2700x-Normen erleichtern die fachliche Einordnung Ihrer Sicherheitsarbeit. Laut Securam Consulting denkt CISIS12® den Migrationspfad zu ISO 27001 von Beginn an mit. Ihre Arbeit am ISMS bleibt damit auf eine mögliche spätere Weiterentwicklung ausgerichtet.
Anschluss nach unten (BSI IT-Grundschutz)
Verweise auf Regelwerke und BSI-Standards verbinden das CISIS12®-Vorgehen mit dem BSI IT-Grundschutz. Auch Bezüge zu den ISIS12-Vorgängermodellen sind vorhanden. So können Sie bereits erarbeitete Sicherheitsstrukturen fachlich einordnen und an die bestehende Systematik anschließen.
Ein Gutachten für den IT-Planungsrat weist für das untersuchte Vorgehensmodell laut seiner damaligen Bestandsaufnahme rund 75 Seiten Katalog und 96 Seiten Handbuch gegenüber rund 4.400 Seiten IT-Grundschutzkatalogen aus. Bereits 2015 wurde darin die Anwendbarkeit in der öffentlichen Verwaltung geprüft. Diese Umfangsangaben betreffen das damalige Dokumentenwerk, nicht den NIS2-Ergänzungskatalog.
Der CISIS12®-Katalog zählt laut CISIS12®-Auditierungsschema neben Norm und Handbuch zu den offiziellen Prüfgrundlagen des Zertifizierungsverfahrens; die Audits werden nach ISO EN 19011 durchgeführt. Eine strukturierte Maßnahmenauswahl und nachvollziehbare Dokumentation unterstützen somit auch die Prüfungsvorbereitung. Der Ergänzungskatalog allein garantiert jedoch keine Zertifizierung.
Security-Experte Dirnberger von IKARUS Security Software empfiehlt CISIS12® laut einem Fachbeitrag von IKARUS Security Software im NIS2-Kontext als „spannende Alternative“ für Unternehmen, die mit dem Aufwand von ISO 27001 ringen.
Für wen eignet sich der Katalog?
Der CISIS12® NIS2-Ergänzungskatalog richtet sich an Informationssicherheitsbeauftragte, IT-Leitungen, Geschäftsführungen und Berater, die NIS2 in ein vorhandenes ISMS integrieren müssen. Besonders passend ist er, wenn Sie bereits mit CISIS12® oder ISIS12 arbeiten und Ihre Maßnahmen gezielt erweitern möchten. Das Angebot gilt ausschließlich für Geschäftskunden, also Unternehmer nach § 14 BGB.
- Unternehmen und Organisationen mit bestehendem ISMS: Sie erweitern Ihre Sicherheitsarbeit ohne methodischen Neustart.
- Anwender von CISIS12® oder ISIS12: Sie knüpfen an bekannte Bausteine und Vorgehensweisen an.
- Verantwortliche für Informationssicherheit mit NIS2-Pflicht: Sie erhalten Orientierung für Maßnahmen und Nachweise.
- Kleine und mittlere Unternehmen: Sie nutzen ein auf KMU ausgerichtetes Vorgehensmodell.
- Kommunale Gebietskörperschaften und deren Einrichtungen: Sie arbeiten mit einer auch für Kommunen entwickelten Methodik.
Das Framework wird laut Wikipedia vom IT-Sicherheitscluster e. V. in Regensburg entwickelt, herausgegeben, geschult und vertrieben. Der CISIS12® NIS2-Ergänzungskatalog gehört zum Dokumentenwerk aus Norm Version 1.0, Handbuch, Katalog Version 1.1 und Extended Katalog Version 1.0. Letzterer wurde am 15.06.2023 veröffentlicht und enthält zusätzliche Bausteine für höhere Sicherheitsanforderungen.
Auch in der Fachöffentlichkeit wurde der Ansatz aufgegriffen: Laut it-sa-Plattform stellte Matthias Kampmann, Leiter Forschung & Entwicklung des IT-Sicherheitsclusters, das Thema „NIS2 mit CISIS12“ in einer Session auf it-sa 365 vor. Im Mittelpunkt steht damit die Verbindung von NIS2-Anforderungen und einem strukturierten Managementsystem.
Zugang und Lieferung
Sie erhalten den CISIS12® NIS2-Ergänzungskatalog als deutschsprachiges PDF zum Download. Nach Abschluss der Zahlung bekommen Sie eine E-Mail mit weiteren Hinweisen und Zugang zum Produkt. Veröffentlichung: 15.07.2026. Niveau: fortgeschritten. Das Angebot richtet sich ausschließlich an Geschäftskunden nach § 14 BGB.
Für kommunale Gebietskörperschaften und deren Zusammenschlüsse sowie die von ihnen in öffentlich-rechtlicher Form geführten Unternehmen und Einrichtungen sind die CISIS12®-Dokumente kostenlos erhältlich. Der Bezug erfolgt per persönlicher Anfrage an Nicole Eckl.
Sichern Sie sich den CISIS12® NIS2-Ergänzungskatalog und erweitern Sie Ihren bestehenden Maßnahmenkatalog gezielt um die NIS2-Anforderungen. Nutzen Sie die zusätzlichen Bausteine, um Ihre Sicherheitsmaßnahmen risikobasiert zu planen und die Umsetzung nachvollziehbar zu dokumentieren.
Häufige Fragen zu CISIS12® NIS2-Ergänzungskatalog
Was enthält der CISIS12® NIS2-Ergänzungskatalog?
Er erweitert den bestehenden CISIS12®-Baustein- und Maßnahmenkatalog um NIS2-spezifische Anforderungen und Maßnahmen. Damit können Sie Ihr vorhandenes Informationssicherheitsmanagementsystem gezielt anpassen.
Für wen ist der Ergänzungskatalog gedacht?
Für Unternehmen und Organisationen, die ein bestehendes ISMS gezielt an die NIS2-Richtlinie anpassen wollen. Das Angebot gilt ausschließlich für Geschäftskunden, also Unternehmer nach § 14 BGB.
Brauche ich den CISIS12-Katalog zusätzlich?
Der NIS2-Ergänzungskatalog erweitert den bestehenden CISIS12®-Baustein- und Maßnahmenkatalog. Dieser enthält in Version 1.1 insgesamt 87 Bausteine mit verknüpften Maßnahmen. Der Ergänzungskatalog ist kein eigenständiges Gesamtwerk.
In welchem Format erhalte ich den Katalog?
Sie erhalten ein PDF-Dokument zum Download in deutscher Sprache. Nach Abschluss der Zahlung bekommen Sie eine E-Mail mit weiteren Hinweisen und dem Zugang zu Ihrem Produkt.
Seit wann ist der NIS2-Ergänzungskatalog verfügbar?
Der CISIS12® NIS2-Ergänzungskatalog wurde am 15.07.2026 veröffentlicht. Er steht als deutschsprachiges PDF-Dokument zum Download zur Verfügung.
Gibt es die CISIS12®-Dokumente auch kostenlos?
Für kommunale Gebietskörperschaften, deren Zusammenschlüsse sowie ihre in öffentlich-rechtlicher Form geführten Unternehmen und Einrichtungen sind die CISIS12®-Dokumente kostenlos erhältlich – per persönlicher Anfrage an Nicole Eckl.
Wen betrifft NIS2 überhaupt?
NIS2 erfasst Organisationen aus 18 regulierten Sektoren, in der Regel ab 50 Beschäftigten oder 10 Millionen Euro Jahresumsatz. Laut BSI-Schätzung betrifft dies rund 29.500 Einrichtungen in Deutschland, viele davon aus dem Mittelstand.
Hilft der Katalog bei einer Zertifizierung?
Laut CISIS12®-Auditierungsschema zählt der CISIS12®-Katalog neben Norm und Handbuch zu den Prüfgrundlagen des Zertifizierungsverfahrens. Die Audits erfolgen nach ISO EN 19011. Eine Zertifizierung wird dadurch nicht garantiert.
Fragen & Antworten
Du hast eine Frage oder kannst mit deiner Antwort helfen? Hier kommentieren!
Erfahrungen von Kunden
Bewertung schreiben
Auf einen Blick

Kunden kauften auch
Weiterbildung zur IT-Systemsicherheit in Unternehmen
59,49 € inkl. MwSt.
Sichere Zahlungsabwicklung
Sofortiger Zugang
Mehr von diesem Autor?
Entdecke weitere Produkte:
Bisher sind noch keine Erfahrungen mit dem Produkt geteilt worden.