
Towelday – Compliance-Bundle mit Handtuch von Dr. Holger Reibold
Kostenlos
Sichere Zahlungsabwicklung
Sofortiger Zugang
Mehr von diesem Autor?
Entdecke weitere Produkte:
Handtuch zum Towel Day aus dem Brain-Media-Umfeld. Die zugehörige Seite stellt ein Open-Source-Compliance-Modell vor, das NIS-2, DORA, CRA, EU AI Act, DSGVO und ISO 27001 in sechs Ebenen von Requirement bis Evidence ausführbar macht.
Compliance läuft. Oder sie läuft nicht.
Sie wollen NIS-2, DORA und den EU AI Act ohne Beraterchaos erfüllen? Dann sind Sie hier richtig. NIS-2, DORA, CRA und EU AI Act sind bereits in Kraft. Für Ihr Unternehmen zählt jetzt, wie Sie Anforderungen umsetzen, Lücken schließen und belastbare Nachweise erzeugen – ohne jedes Framework zum nächsten isolierten Dokumentationsprojekt zu machen.
Towelday – das Handtuch steht für ein deutschsprachiges Angebot aus Modell, Online-Stresstest, Wissensbasis, Prüfungsplattform und Fachbibliothek. Den Kern bildet Executable Compliance mit dem Brain-Media Audit Model (BAM) in der Version BAM Core 2.0, entwickelt von Dr. Holger Reibold im Brain-Media-Umfeld. Statt Regulierung in immer neuen Excel-Listen abzulegen, überführen Sie Anforderungen in einen strukturierten, maschinenlesbaren Datenbestand.
Das Angebot richtet sich an Compliance- und IT-Sicherheitsverantwortliche im Mittelstand und in Konzernen, KRITIS-Betreiber, Managed Security Service Provider (MSSP), Auditoren und Berater. Auch Zertifizierungskandidaten für CISM, CISA und AAIA verbinden damit Prüfungsvorbereitung und operative Compliance-Praxis.
Ein Modell, sechs Frameworks
Sechs Regelwerke müssen nicht sechs getrennte Arbeitsbestände bedeuten. BAM führt Anforderungen aus NIS-2, DORA, CRA, EU AI Act, DSGVO und ISO 27001 zusammen. Wo sich Anforderungen überschneiden, kann eine einzige Maßnahme mehrere Frameworks gleichzeitig erfüllen. Sie strukturieren das Wissen einmal und nutzen es mehrfach.
Das Leitprinzip lautet: „Collect Once, Comply Many. Change Once, Trace Everywhere.“ Es verbindet Mehrfachnutzung mit Nachvollziehbarkeit. Eine Änderung bleibt nicht in einer einzelnen Checkliste verborgen, sondern lässt sich im verknüpften Modell zu den betroffenen Anforderungen zurückverfolgen.
Bis zu 60 % weniger Doppelarbeit durch Cross-Controls
BAM erkennt Überlappungen zwischen den Frameworks über sogenannte Cross-Controls. Laut Anbieter lassen sich redundante Prüf- und Umsetzungsaufwände dadurch um bis zu 60 % reduzieren. Für Ihre Teams bedeutet das: weniger doppelte Prüfungen, weniger parallele Maßnahmen und weniger Personentage für dieselbe fachliche Aufgabe.
Die Einsparung entsteht nicht durch ausgelassene Pflichten. Sie entsteht dadurch, dass bereits geleistete Arbeit dort wiederverwendet wird, wo mehrere Frameworks dieselbe Maßnahme benötigen.
Klarheit in 10 Minuten: Ihr Compliance-Stresstest
Bevor Sie Ressourcen binden, brauchen Sie eine belastbare Standortbestimmung. Der kostenlose Compliance-Stresstest liefert einen Score für alle sechs Frameworks – ohne Registrierung, ohne Login und ohne Account. Die Verkaufsseite nennt ein Ergebnis in 10 Minuten; die detaillierte Leistungsangabe sieht 10–20 Minuten vor. Nach dem Test erhalten Sie ein Sofortergebnis.
- Compliance-Score: Sie sehen, wo Ihr Unternehmen über alle sechs Frameworks steht.
- Priorisierte Gap-Liste nach Bußgeldrisiko: Sie erkennen, welche Lücken zuerst Aufmerksamkeit benötigen.
- Aufwandsschätzung in Personentagen: Sie können den Handlungsbedarf für Ihre Ressourcenplanung einordnen.
- Priorisierte Handlungsempfehlungen: Sie erhalten eine Grundlage für die nächsten Umsetzungsschritte.
Dieser Diagnose-Baustein heißt AaaS. Er beantwortet zuerst die entscheidende Frage: Wo stehen Sie tatsächlich? Damit beginnen Gespräche über Maßnahmen nicht bei Vermutungen, sondern bei einem strukturierten Befund.
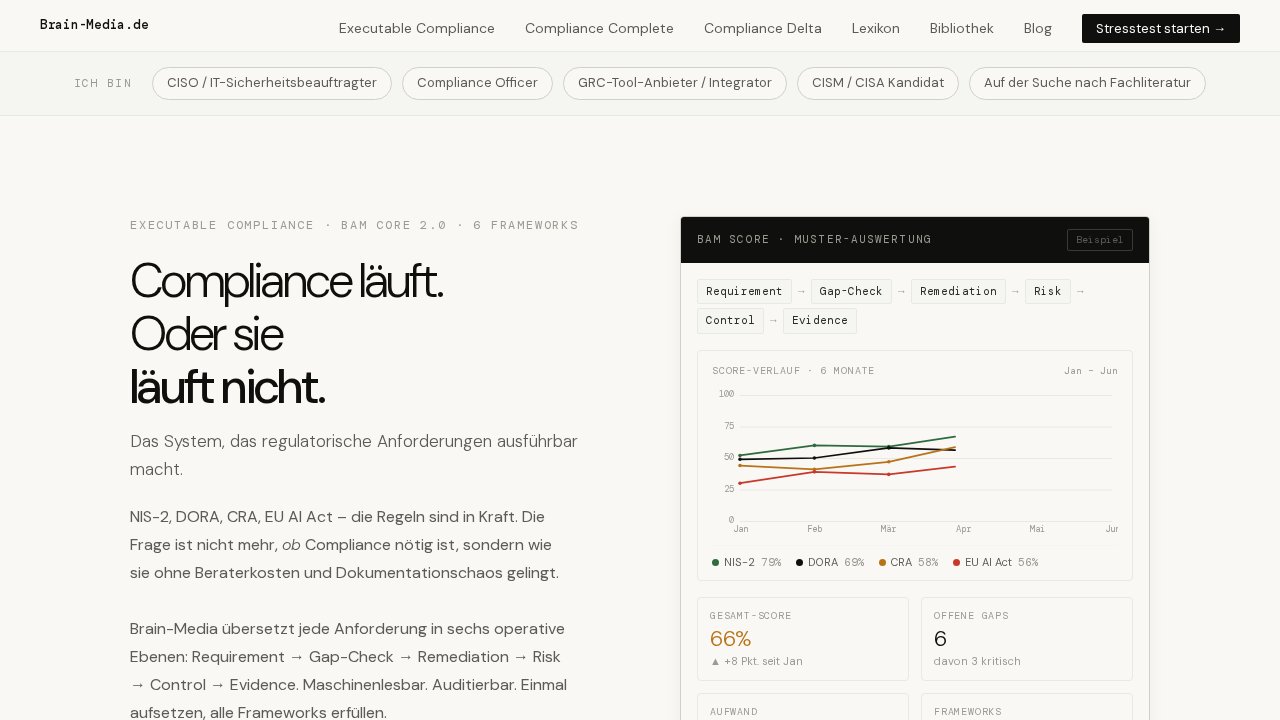
So sieht eine Muster-Auswertung aus
Die Verkaufsseite zeigt ausdrücklich Beispielwerte, keine zugesicherten Ergebnisse: 66 % Gesamt-Score, eine Verbesserung um 8 Punkte seit Januar und einen Score-Verlauf über sechs Monate von Januar bis Juni. Dazu kommen 6 offene Gaps, davon 3 kritisch, sowie ein geschätzter Aufwand von 46–75 Personentagen über 6 Frameworks. Die Darstellung verbindet Status, Entwicklung und Arbeitsbedarf in einer Auswertung.
Ausführbar statt nur dokumentiert
Ein Befund allein schließt noch keine Lücke. Der Umsetzungsbaustein KaaS liefert deshalb eine maschinenlesbare Compliance-Wissensbasis. BAM übersetzt jede regulatorische Anforderung in sechs operative Ebenen:
Requirement → Gap-Check → Remediation → Risk → Control → Evidence
Damit stehen Anforderung, Lückenprüfung, Behebung, Risiko, Kontrolle und Nachweis nicht länger nebeneinander in getrennten Dokumenten. Sie werden in einem durchgängigen Datenmodell verbunden. Maschinenlesbar. Auditierbar.
Die Pressemeldung zum Buch „Executable Compliance“ beschreibt den Ausgangspunkt klar: Klassische Ansätze aus Dokumentation, einzelnen Projekten und isolierten Tools erzeugen hohen Aufwand, inkonsistente Daten und fehlende Skalierbarkeit. BAM überführt Regulierung stattdessen in strukturierte Daten und verbindet Anforderungen, Risiken, Maßnahmen, Kontrollen und Nachweise so, dass sie sich in bestehende Systeme einbinden lassen.
Nachweise entstehen im Regelbetrieb
Laut ISACA können einmal strukturierte Anforderungen direkt von Software verarbeitet werden. Controls lassen sich mit Workflows verknüpfen, Maßnahmen systematisch steuern und Nachweise laufend im Regelbetrieb erzeugen. Das Ziel ist eine datengestützte operative Fähigkeit – keine Dokumentationsübung kurz vor dem Audit.
Anschlussfähig an Ihre GRC-Tools und KI-Systeme
Sie müssen Ihre vorhandenen Werkzeuge nicht durch eine weitere Plattform ersetzen. Der JSON/BAM-Export macht die Daten direkt in GRC-Tools und KI-Systemen nutzbar. Laut Projektdokumentation ist das Modell ausdrücklich auch für eigene Skripte, RAG-Pipelines und KI-Agenten vorgesehen.
Die dokumentierte fachliche Basis umfasst 59 BAM-Objekte von Requirement bis Evidence für NIS-2, DORA, CRA, EU AI Act und DSGVO einschließlich Cross-Framework-Verknüpfungen. Hinzu kommt ein ISO-27001:2022-Control-Mapping mit 93 Controls. Sie erhalten damit strukturierten Fachinhalt, den Ihre Systeme weiterverarbeiten können.
GRC organisiert die Umsetzung, BAM liefert das Wissen
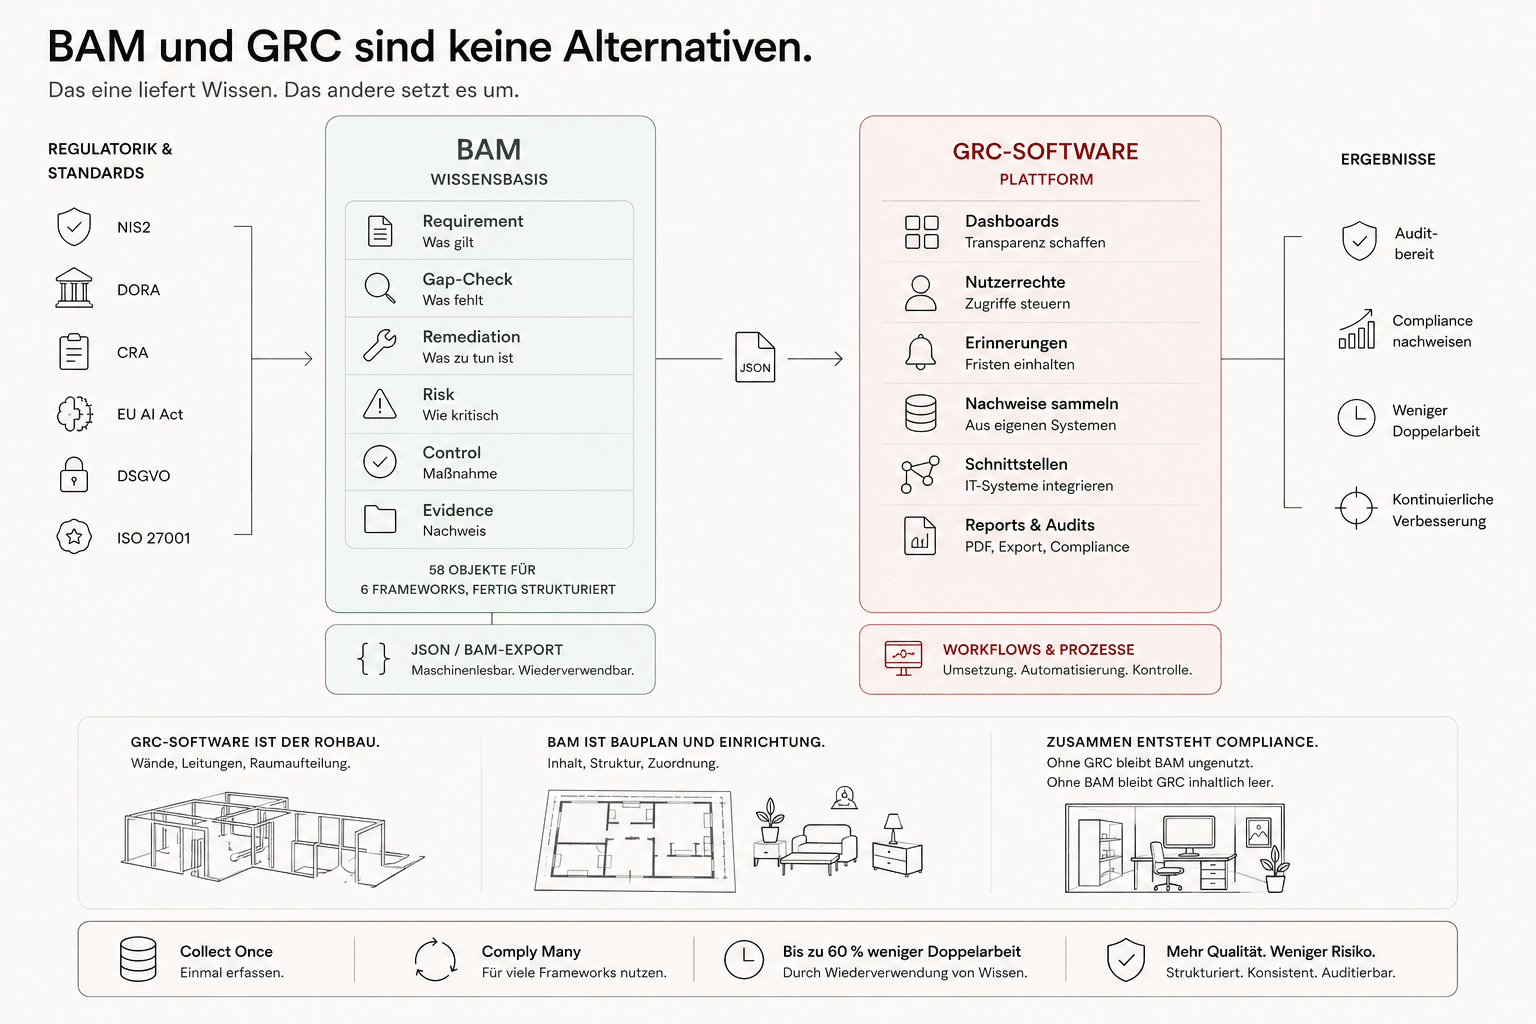
Laut ISACA ist BAM weder eine GRC-Plattform noch ein weiteres Framework. Es bildet die strukturierte Wissensebene zwischen regulatorischer Anforderung und operativer Umsetzung. Diese Trennung zeigt, wie Sie BAM ergänzend zu Ihrer bestehenden Infrastruktur einsetzen können.
GRC-Software: die Plattform
GRC-Software organisiert Prozesse, Dashboards, PDF-Reports, Benutzerrechte und Workflows. Sie stellt die Umgebung bereit, in der Teams Aufgaben bearbeiten und die Umsetzung steuern.
BAM: der fachliche Inhalt
BAM liefert fertiges Fachwissen zu allen sechs ausgewiesenen Frameworks, vollständig Open Source und über JSON/BAM-Export anschlussfähig. Cross-Controls helfen, bis zu 60 % der Doppelarbeit zu vermeiden.
BAM Core 2.0: Gesetzesänderungen nachvollziehbar bearbeiten
Statische Checklisten verlieren ihren Wert, wenn sich Rechtslage oder Fristen ändern. BAM Core 2.0 ergänzt Regulatory Change Management: Laufende Gesetzesänderungen, etwa der AI-Omnibus, werden als eigenständige Einträge geführt und nachvollziehbar mit den betroffenen Anforderungen verknüpft. So wird sichtbar, wo konkreter Handlungsbedarf entsteht.
Laut Fachpresse führt der Change-Layer Gesetzesänderungen getrennt von den aktiven Compliance-Objekten. Neue Anforderungsobjekte entstehen erst, wenn ein Verfahren final entschieden ist. Dadurch gelangen keine bloß erwarteten Änderungen als bereits geltende Anforderungen in den Datenbestand.
Wie relevant diese Trennung ist, zeigt das von der Fachpresse beschriebene Beispiel: Der AI-Omnibus verschob am 27. Juli 2026 die Hochrisiko-Fristen des EU AI Act um bis zu 16 Monate – sechs Tage vor dem bis dahin geltenden Stichtag. Wer statische Checklisten nutzte, musste unter Zeitdruck von Hand nachpflegen. BAM Core zeigt laut Fachpresse bei Gesetzesänderungen unmittelbar, welche Anforderungen aus NIS-2, DORA oder dem EU AI Act betroffen sind.
Nach Angaben der Fachpresse wurde BAM Core im Juni 2026 als Open Source veröffentlicht. Version 2.0 ist bereits der zweite größere Ausbauschritt innerhalb weniger Monate. Als nächster Entwicklungsschritt nach dem Change-Layer befindet sich ein Fristenmanagement in Arbeit. Es ist damit als Weiterentwicklung angekündigt, nicht als bereits vorhandene Funktion beschrieben.
Kostenlos einsteigen und unabhängig betreiben
Der Compliance-Stresstest steht kostenlos und ohne Registrierung bereit. BAM Core ist als Open Source dauerhaft kostenfrei nutzbar. Der Code steht unter AGPLv3, das Datenmodell unter CC BY-SA 4.0. Sie können den Kern selbst hosten und bleiben ohne Anbieterbindung.
Die Verkaufsseite nennt DSGVO-Konformität und Serverstandort Deutschland. Für den eigenen Betrieb gehört laut Projektdokumentation eine Nginx-Reverse-Proxy-Vorlage zum Paket. Sie erleichtert das Selbst-Hosting technisch. Bei einer eigenen Installation bestimmen Sie die Betriebsumgebung selbst.
Prüfungsvorbereitung mit Bezug zur Compliance-Praxis
Für Kandidaten der ISACA-Zertifizierungen CISM, CISA und AAIA ergänzt das Angebot die operative Wissensbasis um gezielte Prüfungsvorbereitung. Die Online-Plattform enthält 800+ Prüfungsfragen; 100 Prüfungsfragen können Sie kostenlos testen.
Der Nutzen liegt in der Verbindung: Sie bereiten sich auf Prüfungsinhalte vor und beschäftigen sich zugleich mit der strukturierten Umsetzung regulatorischer Anforderungen. Zertifizierungswissen und Compliance-Arbeit werden nicht als getrennte Welten behandelt.
Fachwissen aus Audit-Projekten und über 30 Fachtiteln
Das BAM-Modell entstand aus realen Audit-Projekten, nicht aus einem Lehrbuch. Reibold entwickelt und publiziert seit 2003 im Bereich IT-Sicherheit. Brain-Media veröffentlicht seit 2003 IT-Sicherheits- und Compliance-Fachliteratur und hat insgesamt über 100 Titel herausgegeben.
Die Fachbibliothek des Angebots umfasst 30+ Fachtitel. Dazu gehören Praxisleitfäden zu NIS-2, darunter das „NIS-2 Survival Kit“, sowie zu DORA, CRA, EU AI Act, ISO 27001, CISM und weiteren ISACA-Zertifizierungen. „Executable Compliance“ erläutert den Modellansatz. Das gleichnamige Whitepaper und das SSRN-Paper Nr. 5278869 dokumentieren die wissenschaftlichen Grundlagen.
Ein Fachbeitrag zu BAM Core erschien am 16. September 2026 im ISACA Now Blog – beim internationalen Berufsverband, der auch CISM und CISA herausgibt. ISACA beschreibt Reibold als Gründer von Brain-Media und Autor von mehr als 35 Büchern zu IT-Sicherheit, Compliance und Künstlicher Intelligenz.
Den ausgewiesenen Umfang richtig einordnen
Das Angebot nennt sechs Frameworks: NIS-2, DORA, CRA, EU AI Act, DSGVO und ISO 27001. Der ISACA-Beitrag beschreibt die maschinenlesbare Abdeckung von acht großen EU-Regulierungsinstrumenten durch das Brain-Media Audit Model. Diese Angaben stammen aus unterschiedlichen Quellen und sind nicht als identische Umfangsangabe zu verstehen.
Inhalt und Aufbau im Überblick
| Baustein | Was Sie erwartet |
|---|---|
| BAM Core 2.0 | Executable Compliance · BAM Core 2.0 · 6 Frameworks Das System macht regulatorische Anforderungen ausführbar – für NIS-2, DORA, CRA, EU AI Act, DSGVO und ISO… |
| Muster-Auswertung | BAM Score · Muster-Auswertung Beispielhafte Auswertung mit Score-Verlauf über 6 Monate (Jan–Jun), Gesamt-Score 66 % (+8 Punkte seit Januar), 6 offene Gaps und… |
| Collect Once | Das Prinzip: Collect Once, Comply Many Eine einzige Maßnahme erfüllt gleichzeitig NIS-2, DORA, CRA, EU AI Act, DSGVO und ISO 27001. BAM erkennt Überlappungen… |
| Change Management | BAM Core 2.0 – Regulatory Change Management Erweiterung des Datenmodells: laufende Gesetzesänderungen wie der AI-Omnibus werden als eigenständige Einträge… |
| AaaS Diagnose | Diagnose: AaaS – Wo stehen Sie? Compliance-Score für alle 6 Frameworks, Gap-Liste mit Bußgeldrisiko und priorisierte Handlungsempfehlungen – kostenlos und… |
| KaaS Umsetzung | Umsetzung: KaaS – Wie beheben Sie es? Maschinenlesbare Compliance-Wissensbasis nach dem Muster Requirement → Gap-Check → Remediation → Risk → Control →… |
| CISM Zertifizierung | Zertifizierung: CISM – Prüfung bestehen Prüfungsvorbereitung für CISM, CISA und AAIA, verbunden mit operativer Compliance-Praxis; 800+ Prüfungsfragen auf der… |
| GRC vs. BAM | Einordnung: GRC vs. BAM GRC-Software ist die Plattform für Prozesse, Dashboards, PDF-Reports und Workflows; BAM liefert den fachlichen Inhalt als fertiges… |
| Die Kerntitel | Bibliothek: Die Kerntitel Praxisleitfäden zu NIS-2, DORA, CRA, EU AI Act, ISO 27001 und ISACA-Zertifizierung von Dr. Holger Reibold; 30+ Fachtitel in der… |
Häufige Fragen zu Towelday – das Handtuch
Welche Leistungen beschreibt Towelday – das Handtuch?
Beschrieben wird ein deutschsprachiges Compliance-Paket aus BAM Core 2.0, Online-Stresstest, maschinenlesbarer Wissensbasis, Prüfungsplattform und Fachbibliothek. Zu Material, Maßen oder Farbe eines Handtuchs enthält die vorliegende Leistungsbeschreibung keine Angaben.
Für wen eignet sich das Angebot?
Es richtet sich an Compliance- und IT-Sicherheitsverantwortliche im Mittelstand und in Konzernen, KRITIS-Betreiber, MSSP, Auditoren und Berater. Die Prüfungsvorbereitung adressiert Kandidaten für CISM, CISA und AAIA. Das fachliche Niveau ist auf professionelle Anwender ausgerichtet.
Wie lange dauert der Compliance-Stresstest und brauche ich einen Account?
Sie benötigen weder Registrierung noch Login oder Account. Die Verkaufsseite wirbt mit einem Ergebnis in 10 Minuten; die detaillierte Angabe nennt 10–20 Minuten. Sie erhalten anschließend direkt Score, priorisierte Gaps, Aufwandsschätzung und Handlungsempfehlungen.
Ersetzt BAM meine GRC-Software?
Nein. BAM liefert die strukturierte Wissensebene zwischen Regulierung und Umsetzung. Ihre GRC-Software organisiert Prozesse und Workflows. Über den JSON/BAM-Export können Sie den fachlichen Inhalt in bestehende GRC-Tools, Skripte, RAG-Pipelines und KI-Agenten übernehmen.
Kann ich BAM Core selbst hosten?
Ja. BAM Core ist vollständig Open Source: Der Code steht unter AGPLv3, das Datenmodell unter CC BY-SA 4.0. Selbst-Hosting ist möglich; eine Nginx-Reverse-Proxy-Vorlage unterstützt die technische Einrichtung. Eine Anbieterbindung besteht nicht.
Was ist an BAM Core 2.0 neu?
Die Erweiterung ergänzt Regulatory Change Management. Gesetzesänderungen werden separat erfasst und mit betroffenen Anforderungen verknüpft. Laut Fachpresse entstehen neue Anforderungsobjekte erst nach der finalen Entscheidung eines Verfahrens. Ein zusätzliches Fristenmanagement befindet sich noch in Arbeit.
Welche Prüfungsvorbereitung ist enthalten?
Der Zertifizierungsbaustein behandelt CISM, CISA und AAIA und verbindet Prüfungsvorbereitung mit operativer Compliance-Praxis. Auf der Online-Plattform stehen 800+ Prüfungsfragen bereit, davon sind 100 kostenlos testbar.
Beginnen Sie mit Ihrem tatsächlichen Handlungsbedarf
Bevor Sie die nächste Checkliste anlegen, klären Sie Ihren Status über alle sechs Frameworks. Der kostenlose Compliance-Stresstest zeigt Ihnen, welche Gaps nach Bußgeldrisiko zuerst bearbeitet werden sollten und welcher Aufwand dafür angesetzt wird. Towelday – das Handtuch verbindet diesen Einstieg mit einer Wissensbasis, die aus einzelnen Anforderungen einen ausführbaren, nachvollziehbaren Compliance-Prozess machen soll.
Starten Sie mit Ihrem Compliance-Score. Ohne Account. Ohne Login. Mit einer konkreten Grundlage für Ihre nächsten Entscheidungen.
Fragen & Antworten
Du hast eine Frage oder kannst mit deiner Antwort helfen? Hier kommentieren!
Erfahrungen von Kunden
Bewertung schreiben
Auf einen Blick

Kunden kauften auch
Weiterbildung zur IT-Systemsicherheit in Unternehmen
Kostenlos
Sichere Zahlungsabwicklung
Sofortiger Zugang
Mehr von diesem Autor?
Entdecke weitere Produkte:
Bisher sind noch keine Erfahrungen mit dem Produkt geteilt worden.