
Cyber Resilience Act umsetzen – CRA-Vorlagenpaket
399,00 € inkl. MwSt.
Sichere Zahlungsabwicklung
Sofortiger Zugang
Mehr von diesem Autor?
Entdecke weitere Produkte:
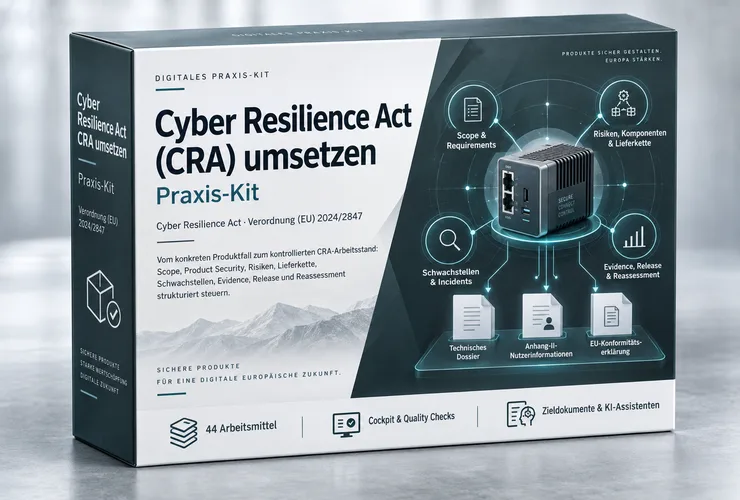
Das digitale CRA-Vorlagenpaket bietet Herstellern von Produkten mit digitalen Elementen 44 bearbeitbare Arbeitsmittel in 7 Modulen. Fach- und Projektteams strukturieren damit Anforderungen, Risiken und prüfbare Nachweise.
Sie wollen die Anforderungen des Cyber Resilience Act strukturiert und intern umsetzen, statt bei null anzufangen? Dann sind Sie hier richtig.
Das Praxis-Kit Cyber Resilience Act (CRA) umsetzen ist ein digitales Arbeits- und Dokumentationspaket für Hersteller von Produkten mit digitalen Elementen. Mit 44 bearbeitbaren Arbeitsmitteln, einer Mastercheckliste, einem Cockpit und einem vollständig ausgefüllten Musterfall überführen Sie verstreute Produktinformationen, Nachweise und Entscheidungen in einen kontrollierten, prüfbaren CRA-Arbeitsstand.
Das CRA-Praxis-Kit richtet sich ausschließlich an Unternehmer und Organisationen, nicht an Privatpersonen. Es unterstützt fortgeschrittene Fach- und Projektteams bei der Umsetzung der Verordnung (EU) 2024/2847 – Cyber Resilience Act beziehungsweise Cyberresilienz-Verordnung. Auch die produktspezifische Einordnung wichtiger und kritischer Produkte nach der Durchführungsverordnung (EU) 2025/2392 wird berücksichtigt.
Was dieses Produkt für Sie leistet
Anforderungen stehen in einer Tabelle, Lieferanteninformationen liegen in E-Mails, und den aktuellen Freigabestatus kennt nur die Projektleitung? Genau an diesen Übergängen entstehen Lücken. Das CRA-Praxis-Kit verbindet Produktgrenze, Zuständigkeiten, Anforderungen, Risiken, Komponenten, Schwachstellen und Evidence zu einem nachvollziehbaren Arbeitszusammenhang.
Sie müssen Register, Prüfpfade und Nachweislogik nicht vollständig neu entwickeln. Die 44 Arbeitsmittel mit den IDs WT-01 bis WT-44 sind über gemeinsame Status- und Evidence-Bezüge miteinander verbunden. Sie übertragen Ihre produktspezifischen Informationen in diese vorbereitete Struktur und machen sichtbar, was bearbeitet, belegt, offen oder freizugeben ist.
So bleibt vorhandenes Fachwissen im Unternehmen. Externe Expertise können Sie gezielt dort einsetzen, wo individuelle Rechts-, Technik- oder Spezialfragen eine Fachprüfung verlangen. Das Ziel ist kein pauschales Konformitätsversprechen, sondern ein datierter Arbeitsstand mit Verantwortlichkeiten, nachvollziehbaren Entscheidungen und editierbaren Zieloutputs.
Welche Aufgaben Sie mit diesem Praxis-Kit bearbeiten
Ab wann muss der CRA berücksichtigt werden?
Mit Blick auf Art. 71 klären Sie zeitliche Meilensteine, Produktrelevanz und notwendige Vorarbeiten für Ihren Fall. Mastercheckliste, WT-05 und WT-07 sowie bei Bedarf WT-01 bis WT-04 unterstützen einen datierten Startpunkt: Offene Fragen, Verantwortlichkeiten und Freshness-Prüfungen bleiben sichtbar.
Fällt das Produkt in den CRA und welche Rolle haben Sie?
Sie dokumentieren Produktgrenze, digitale Elemente, Wirtschaftsakteurrolle und Lieferweg mit WT-01, WT-05 und WT-06. Varianten, interne Zuständigkeiten, Stakeholder und Lieferanten ergänzen Sie bei Bedarf über WT-02 bis WT-04. Daraus entsteht ein nachvollziehbarer Scope- und Rollenstatus, der auch noch offene Fachfragen festhält.
Welche Anforderungen gelten für Produkt und Cybersecurity?
WT-07 bis WT-11 verbinden Anwendbarkeit, Product-Security-Anforderungen, Verifikation, Evidence, Gaps und Maßnahmen. Die WT-07 – CRA Requirement & Applicability Matrix enthält 80 vorbefüllte CRA-Prüfanforderungen als Startbaseline. Sie prüfen diese für Ihren Produktfall und führen daraus Verifikationsplanung, transparente Lücken, Maßnahmen, Verantwortliche und Termine zusammen.
Wie werden Cybersecurity-Risiken behandelt?
Mit WT-12 bis WT-17 bearbeiten Sie Assets, Bedrohungen, Risiken und Maßnahmen strukturiert. Der durchgängige Musterfall zeigt die Zusammenhänge. Ihr Ergebnis ist eine dokumentierte Risikobehandlung mit nachvollziehbarer Restrisiko- und Freigabelogik.
Wie werden Komponenten, SBOM und VEX geführt?
WT-18 bis WT-22 verbinden Komponenten, Lieferanteninformationen, SBOM (Software Bill of Materials), Validierungsstatus und VEX-Evidence. Open-Source- und Drittkomponenten werden dabei mitgeführt. So bleiben Komponentenstand, Herkunft und zugehörige Nachweise nicht in getrennten Listen stehen.
Wie werden Schwachstellen, Updates, Support und Incidents gesteuert?
Mit WT-23 bis WT-36 verknüpfen Sie Vulnerability Management, Triage, Coordinated Vulnerability Disclosure (CVD), Sicherheitsupdates, Support und End-of-Support mit Verantwortlichkeiten und Evidence. Auch Incident-Bewertung und CRA-Reporting-Readiness mit 24-h-/72-h-Fristen werden in den Arbeitsstand eingebunden.
Wie werden technische Dokumentation, Evidence, Freigabe und Reassessment zusammengeführt?
WT-37 bis WT-42 und drei editierbare Zieloutput-Vorlagen führen Nachweise, Traceability, technische Dokumentation, Change/Reassessment und interne Freigabe zusammen. Sie erhalten einen prüfbaren Dokumentations- und Entscheidungsstatus mit sichtbaren offenen Punkten. WT-44 steht bei Bedarf für getrennte Future-State-Optimierungsoptionen zur Verfügung.
Wie werden Behördenanfragen vorbereitet?
Mit WT-43, WT-37 und WT-39 erfassen Sie konkrete Behörden- oder Marktüberwachungsanfragen und stellen freigegebene Evidence zusammen. Antwort, Übermittlung, Empfang und Follow-up werden nachvollziehbar dokumentiert; WT-34 kann Kommunikationsereignisse ergänzen. Damit liegt ein versionierter Antwort- und Evidence-Status vor.
Das ist im Paket enthalten
Das CRA-Praxis-Kit verbindet Anleitungen, Arbeitsdateien, Muster und interne Prüfungen. Sie erhalten nicht nur Vorlagen zum Ausfüllen, sondern eine Struktur, in der Arbeitsergebnisse aufeinander aufbauen.
44 bearbeitbare Arbeitsmittel
16 Word-Dateien im DOCX-Format und 28 Excel-Dateien im XLSX-Format decken die zentralen CRA-Aufgaben ab. Die gemeinsamen IDs WT-01 bis WT-44 sowie Status- und Evidence-Bezüge erleichtern es, Anforderungen bis zu den zugehörigen Nachweisen und Entscheidungen nachzuverfolgen.
Praxishandbuch, Navigator und Praxis-Guides
Das CRA-Praxishandbuch als PDF dient als fachlicher Schritt-für-Schritt-Bearbeitungsleitfaden. Ein geführter HTML-Navigator unterstützt den fallbezogenen CRA-Arbeitsweg. Der Praxis-Task-Guide führt durch 18 konkrete Kundenaufgaben, die über TASK_INDEX ansteuerbar sind. Für 7 typische Situationen ergänzt der Customer-Situation-Response-Guide die Orientierung.
CRA-Cockpit mit Mastercheckliste
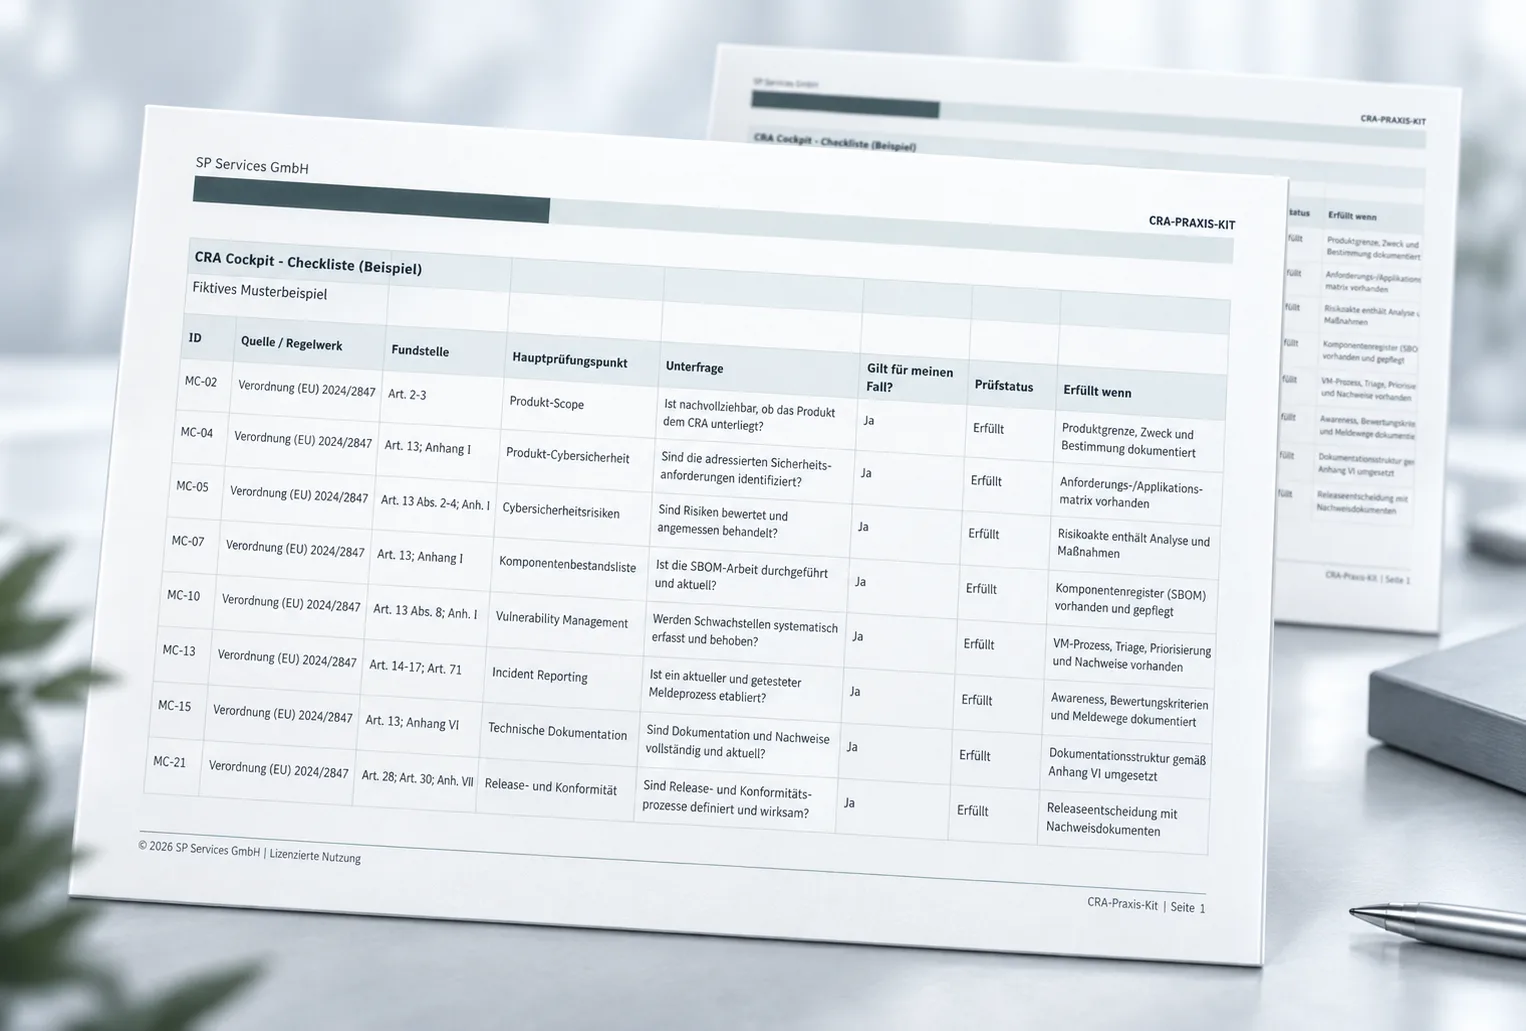
Im Cockpit führen Sie Relevanz, Prüfstatus, Nachweisstatus, offene Punkte, Release und Reassessment zusammen. Die Dateien im JSON- und XLSX-Format verbinden die zentrale Mastercheckliste mit dem konkreten Arbeitsweg:
- PATH hält aktivierte Arbeitsmittel und deren Arbeitsstatus zusammen.
- MASTER_CHECKLIST bietet eine fallbezogene Prüfübersicht mit Erfüllt-wenn-Kriterien, Beispiel und Evidence-Status.
- TASK_INDEX verbindet 18 Kundenaufgaben mit Arbeitsmitteln, Ergebnis, Evidence und nächstem Schritt.
Durchgängiger Musterfall „SecureEdge Gateway 200“
Der fiktive Musterfall enthält alle 44 ausgefüllten Muster-Arbeitsmittel. Sie sehen nicht nur, welche Felder vorgesehen sind, sondern wie Informationen und Nachweise über mehrere Dateien hinweg zusammengehören. Ein SBOM-Beispiel als CycloneDX-1.7-JSON-Datei macht auch die maschinenlesbare Darstellung greifbar.
Zusätzlich führen 5 SecureEdge-Arbeitsketten als Walkthrough durch konkrete Bearbeitungszusammenhänge. Sie dienen als Orientierung für Ihren eigenen Fall, nicht als Quelle ungeprüft zu übernehmender Beispielwerte.
Drei Copy-Adapt-Use-Zieldokumente
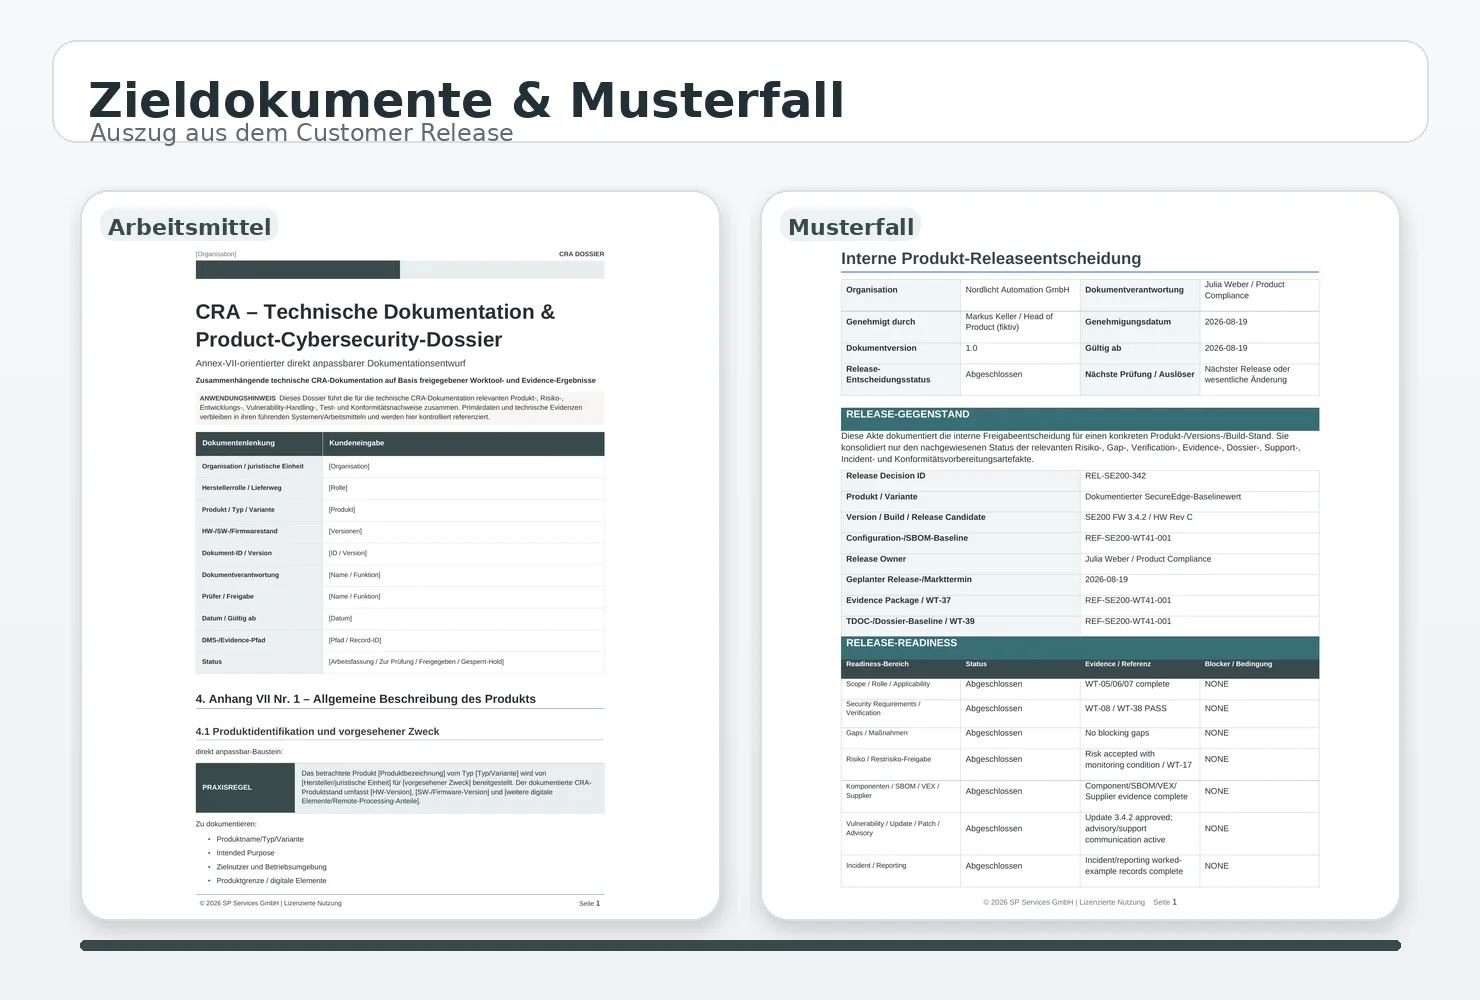
Freigegebene Ergebnisse können Sie in drei editierbaren Zieldokumenten konsolidieren. Statt eine Dokumentationsstruktur neu aufzubauen, passen Sie die vorbereiteten Vorlagen an Ihren Produktfall an:
- Technisches CRA-/Product-Cybersecurity-Dossier entlang Anhang VII: für die Zusammenführung der technischen Dokumentation.
- Informationen und Anleitungen für Nutzer nach Anhang II: für die Aufbereitung der relevanten Nutzerinformationen.
- Kontrollierter Entwurf der EU-Konformitätserklärung nach Anhang V: für die Konformitätsvorbereitung auf Basis fachlich geprüfter Ergebnisse.
Sieben Qualitätschecks und vier KI-Assistenten
Für jeden der sieben Arbeitsbereiche ist ein Qualitätscheck im XLSX-Format enthalten. Diese internen Prüfungen machen Lücken, unplausible Angaben, fehlende Querverweise und offene Entscheidungen sichtbar. Vier systemneutrale KI-Assistenten als Markdown-Dateien unterstützen zusätzlich Navigation, Bearbeitung, Konsistenzprüfung und Klärung. Die menschliche Prüfung und Freigabe bleibt erforderlich.
Acht Stufen vom CRA-Fall zum kontrollierten Arbeitsstand
Der achtstufige CRA-Arbeitsprozess verbindet Praxishandbuch, Navigator, TASK_INDEX, Arbeitsmittel, Evidence und Zieloutput-Vorlagen. Sie arbeiten vom Fallstart bis zum aktiven Reassessment – mit Rückkopplung, wenn neue Erkenntnisse frühere Bewertungen verändern.
- CRA-Fall starten: Sie legen die Produkt-/Fallbaseline an und eröffnen den Arbeitsstatus.
- Scope, Rolle und Lieferweg klären: Sie bestimmen Produkt, Produktgrenze, Wirtschaftsakteurrolle und Lieferweg nachvollziehbar.
- Anforderungen und Product Security bestimmen: Sie bearbeiten Anwendbarkeit, Security-Anforderungen, Verifikation und Evidence.
- Gaps, Risiken, Komponenten, Lieferanten, SBOM und VEX bearbeiten: Sie verbinden offene Punkte mit Risiko-, Lieferketten- und Komponentenarbeitsständen.
- Schwachstellen, Updates und Support steuern: Sie dokumentieren Triage, CVD, Sicherheitsupdates, Support und End-of-Support.
- Incidents und Reporting bei Trigger bearbeiten: Sie führen vom ersten Signal über Bewertung und Meldeentscheidung bis zur Kommunikation und zum Abschluss.
- Dokumentation, Evidence und Konformitätsvorbereitung konsolidieren: Sie bringen Traceability, technische Dokumentation und Zieloutput-Vorlagen zusammen.
- Management-/Release-Entscheidung prüfen und Reassessment aktiv halten: Sie dokumentieren die Begründung für Release, Hold oder No-Release und halten Reassessment-Trigger sichtbar.
Neue Erkenntnisse können betroffene Arbeitsstände wieder öffnen. Das Kit trifft dabei weder eine Konformitäts- noch eine Produktentscheidung: Alle Ergebnisse bleiben fachlich prüf- und freigabepflichtig.
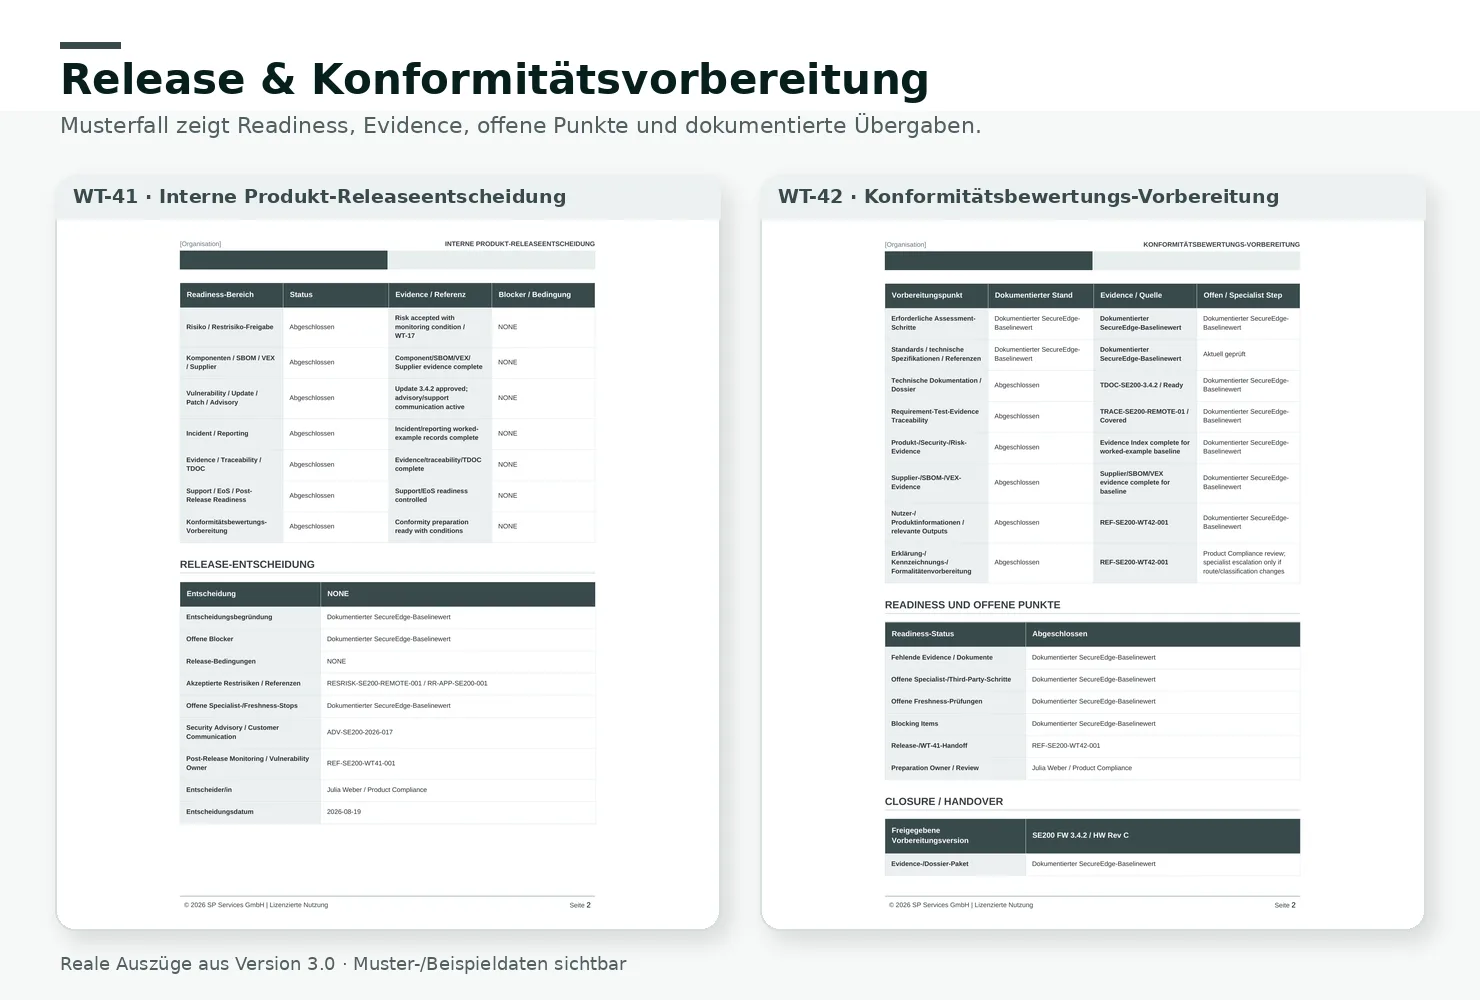
Sieben Arbeitsbereiche für zentrale CRA-Aufgaben
Die Arbeitsbereiche A–G geben Ihrer Bearbeitung eine durchgängige Ordnung. Jeder Bereich verbindet relevante Arbeitsmittel, Work Instructions, ausgefüllte Musterfalldateien und einen Qualitätscheck.
Arbeitsbereich A – Produkt, Scope, Rolle & Lieferweg
Mit dem Product and Scope Record erfassen Sie den Produktfall. Varianten und Versionen, interne Rollen, Stakeholder und Lieferanten ergänzen die Ausgangsbasis. Scope/Anwendbarkeit sowie Wirtschaftsakteur- und Lieferwegentscheidung grenzen ab, worauf sich Ihre weitere CRA-Arbeit bezieht.
Arbeitsbereich B – Anforderungen, Secure Development, Gaps & Maßnahmen
Die Requirements-/Applicability-Matrix und der Product-Security- und Verification-Plan übersetzen Anforderungen in konkrete Prüfarbeit. Gap-Analyse, Maßnahmen und Prioritäten verbinden Sie mit Verantwortlichen und Terminen. So ist erkennbar, welche Anforderung noch welche Bearbeitung oder Evidence benötigt.
Arbeitsbereich C – Cybersecurity-Risiken
Sie erfassen Assets und Schutzbedarf, beschreiben Bedrohungs- und Missbrauchsszenarien und bewerten die daraus entstehenden Risiken. Behandlung und Restrisikofreigabe bleiben mit dieser Bewertung verbunden. Entscheidungen lassen sich dadurch später auf ihre fachliche Grundlage zurückführen.
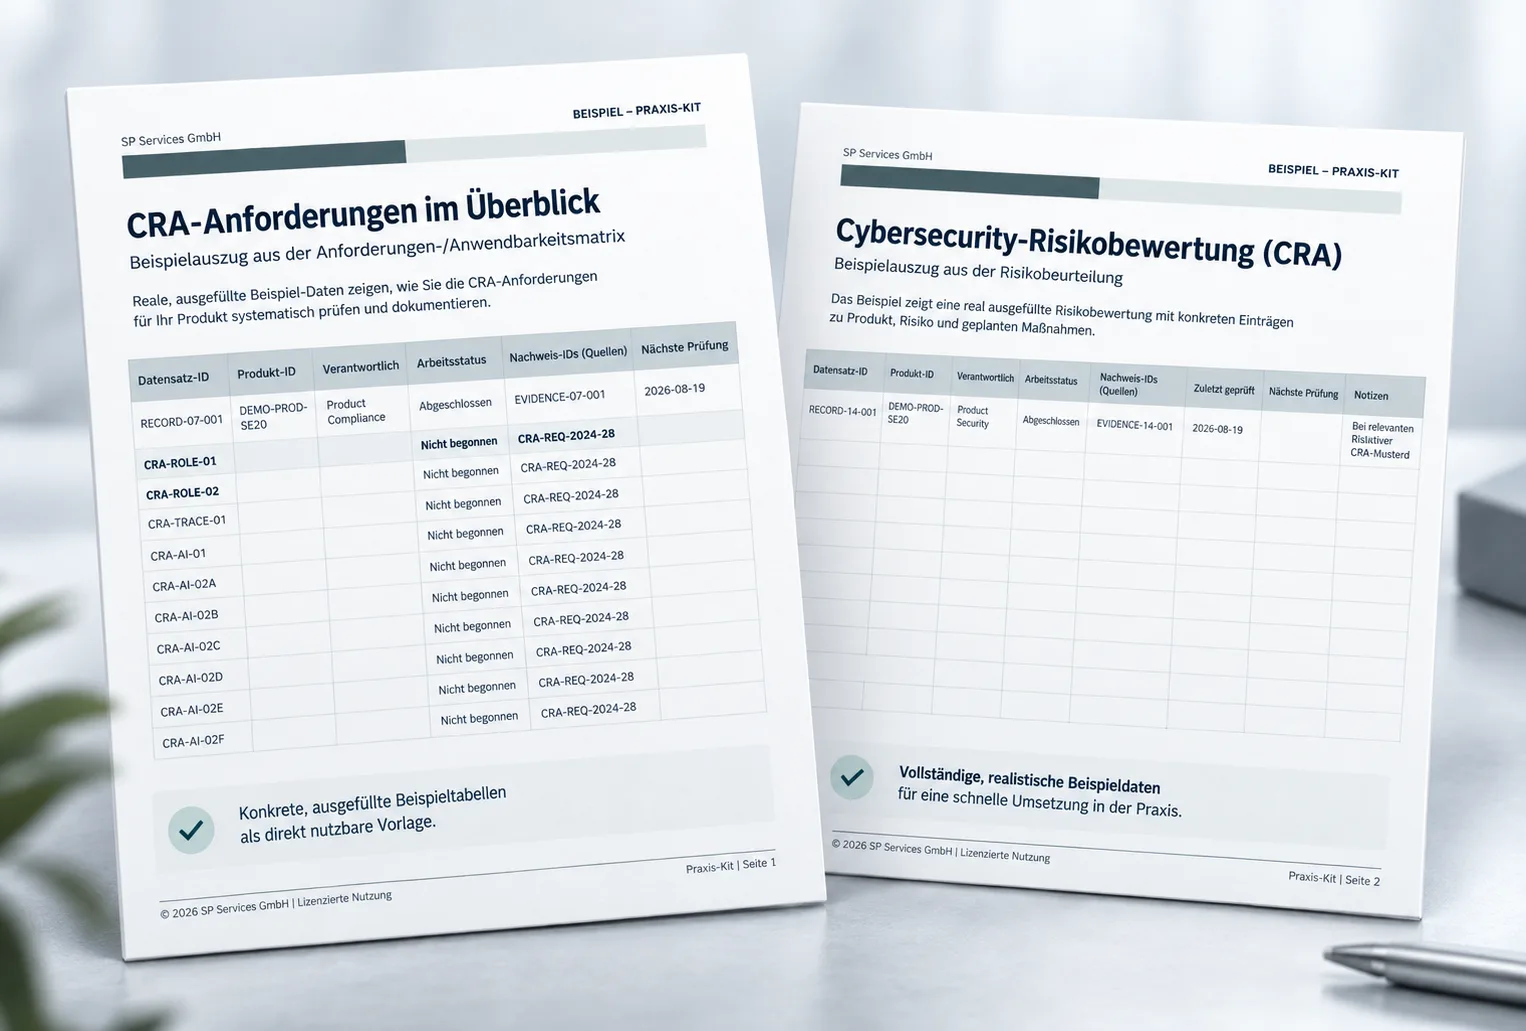
Arbeitsbereich D – Komponenten, Lieferanten, SBOM & VEX
Komponenteninventar, SBOM-Vorbereitung und -Validierung sowie VEX-Status und Evidence werden gemeinsam geführt. Supplier Security, Lieferantennachweise sowie Open-Source- und Drittkomponenten ergänzen den Blick auf die Produktbestandteile. Sie schaffen einen nachvollziehbaren Zusammenhang zwischen Komponenten und dem jeweiligen Nachweisstand.
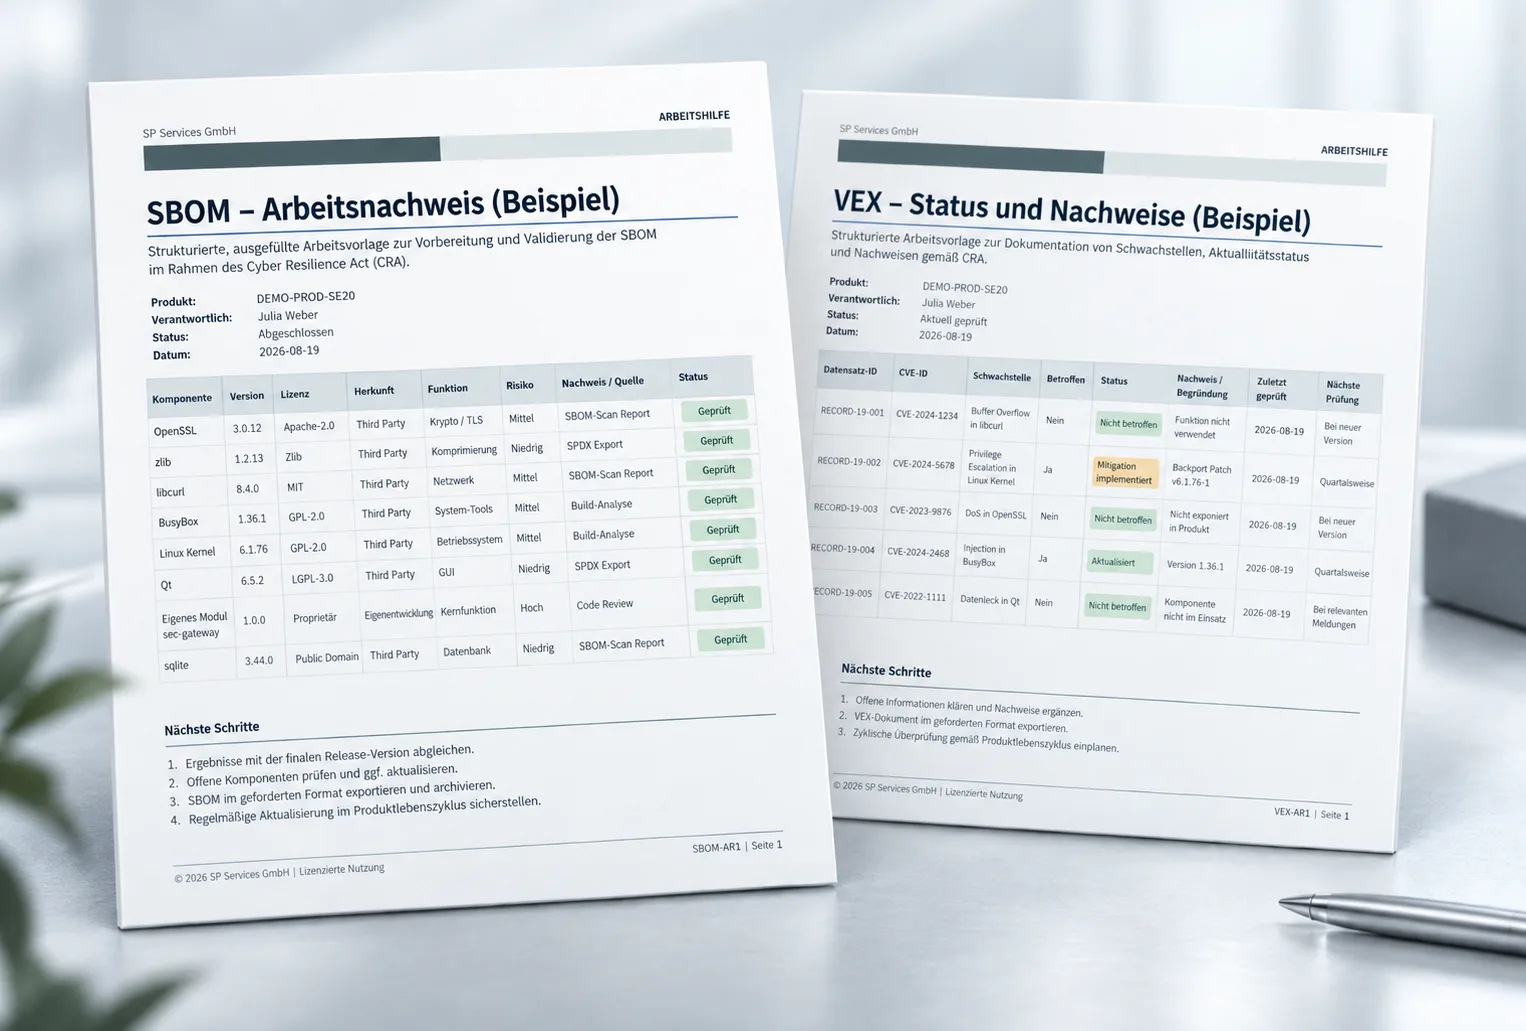
Arbeitsbereich E – Schwachstellen, Updates & Support
Vulnerability Management und Triage bilden den Einstieg. CVD, Security-Update- und Patchprozess sowie Update-Release-Entscheidung strukturieren die weitere Bearbeitung. Mit Supportzeitraum, End-of-Support und Security Advisory dokumentieren Sie auch die produktbezogenen Support- und Kommunikationsaufgaben.
Arbeitsbereich F – Incidents & Reporting
Vom ersten Signal und der Awareness über Incident-Bewertung und CRA-Reporting-Readiness bis zu Kommunikations- und Receipt-Log bleibt der Bearbeitungsweg nachvollziehbar. Die Vorbereitung berücksichtigt 24-h-/72-h-Fristen; Abschluss und Lessons Learned führen die Erkenntnisse in die weitere Prozessarbeit zurück.
Arbeitsbereich G – Technische Dokumentation, Evidence, Freigabe & Reassessment
Evidence-/Document-Index und Requirement-Test-Evidence-Traceability verbinden Anforderungen, Tests und Belege. Technische Dokumentation, Change/Reassessment, interne Produktfreigabe mit WT-41, Konformitätsvorbereitung und Behördenantwort laufen hier zusammen. Dadurch können Sie Freigabeentscheidungen auf einen kontrollierten Dokumentationsstand beziehen.
Vier KI-Assistenten für konkrete Arbeitsschritte
Die vier Assistenten sind eigenständige, systemneutrale und lokal speicherbare Markdown-Dateien. Sie wählen für die aktuelle Aufgabe genau eine Datei aus:
- Navigation & Erklärung: unterstützt dabei, Einstieg, Arbeitsstufe, relevante Arbeitsmittel und nächste Schritte zu bestimmen.
- Bearbeitung & Ausfüllunterstützung: hilft, belegte Informationen strukturiert zu übertragen, Dateien zu vervollständigen und Annahmen oder offene Punkte sichtbar zu halten.
- Prüfung/Konsistenz/Fehleranalyse: unterstützt die Prüfung von Vollständigkeit, Querverweisen, Evidence-Bezügen und erkennbaren Fehlern.
- Fragen/Lücken/Klärung: strukturiert und priorisiert fehlende Informationen, Nachweise und Fachfragen.
So nutzen Sie die KI-Unterstützung
Laden Sie die passende Markdown-Datei zusammen mit Ihrer konkreten Arbeitsdatei in das intern freigegebene KI-System und formulieren Sie einen kurzen Auftrag. Weitere Prompt- oder Rollendateien sind nicht nötig. Die Ergebnisse prüfen und verantworten weiterhin Ihre fachlich geeigneten Personen.
In wenigen Schritten starten
Arbeiten Sie mit einer Kopie und halten Sie Produktstände eindeutig. Die empfohlene Reihenfolge verbindet Orientierung, Bearbeitung und Prüfung zu einer kontrollierten Arbeitskette:
- Lesen Sie das CRA-Praxishandbuch und bestimmen Sie Ihre aktuelle Arbeitsstufe.
- Wählen Sie mit CRA-Navigator und Cockpit/PATH den fallbezogenen Arbeitsweg und die relevanten Arbeitsmittel.
- Öffnen Sie TASK_INDEX im Cockpit und wählen Sie die passende Kundenaufgabe.
- Bearbeiten Sie diese mit dem Praxis-Task-Guide und den relevanten Work Instructions.
- Nutzen Sie die aktivierten Arbeitsmittel als primäre Arbeits- und Evidence-Datensätze.
- Ziehen Sie bei unklaren Verknüpfungen den SecureEdge-Walkthrough heran, ohne dessen Beispielwerte zu übernehmen.
- Übertragen Sie freigegebene Ergebnisse in Evidence, Traceability und die relevanten Zieloutput-Vorlagen.
- Schließen Sie Qualitätschecks, Freigabe und Reassessment ab und halten Sie offene Fach- oder Freshness-Prüfungen sichtbar.
Für wen das CRA-Praxis-Kit geeignet ist
Das Kit richtet sich an Maschinen-, Geräte- und Komponentenhersteller, Hersteller mit Firmware, App, Webinterface, Schnittstellen oder Fernwartung sowie Softwareanbieter und Unternehmen mit extern entwickelter Produktsoftware.
Es unterstützt die Zusammenarbeit von Produktmanagement, Entwicklung, CE/Compliance, Product Security, Einkauf, Service und Projektleitung. Besonders passend ist es, wenn Sie die Umsetzung intern strukturieren und produktspezifische Informationen, Nachweise und Fachentscheidungen selbst einbringen können.
Diese Voraussetzungen benötigen Sie
- Microsoft Word und Excel oder kompatible Office-Software zum Bearbeiten der Arbeitsmittel.
- Ein PDF-Anzeigeprogramm für das Praxishandbuch.
- Produktspezifische Informationen, Nachweise und Entscheidungen als Grundlage der Bearbeitung.
- Fachlich geeignete Personen für Prüfung und Freigabe.
- Optional ein intern freigegebenes KI-System mit Datei-Upload.
Das ist nicht enthalten
- Rechtsberatung oder eine verbindliche CRA-Klassifizierung.
- Zertifizierung oder formale Konformitätsbewertung.
- Technische Architektur-, Quellcode- oder Security-Prüfung.
- Penetrationstest, produktive SBOM oder automatisches Monitoring.
- Prüfung oder Freigabe ausgefüllter Kundendokumente.
- Automatisch enthaltene zukünftige Hauptversionen.
Lizenz, Support und Versionsumfang
Die Unternehmenslizenz erlaubt die zeitlich unbefristete interne Nutzung und Bearbeitung innerhalb der benannten juristischen Person. Eigene, substanziell angepasste Arbeitsergebnisse dürfen Sie zweckgebunden weitergeben. Leere Originalvorlagen und KI-Assistentendateien dürfen nicht weitergegeben werden.
Der Standardsupport umfasst Download, Dateizugriff, Paketstruktur und reproduzierbare technische Produktfehler. Individuelle Fach-, Rechts- oder Security-Beratung gehört nicht dazu.
Sie erwerben die im Bestellprozess bezeichnete Produktversion. Spätere Hauptversionen, zusätzliche Inhalte und Rechtsstands-Updates sind nur enthalten, wenn dies ausdrücklich zugesagt wird.
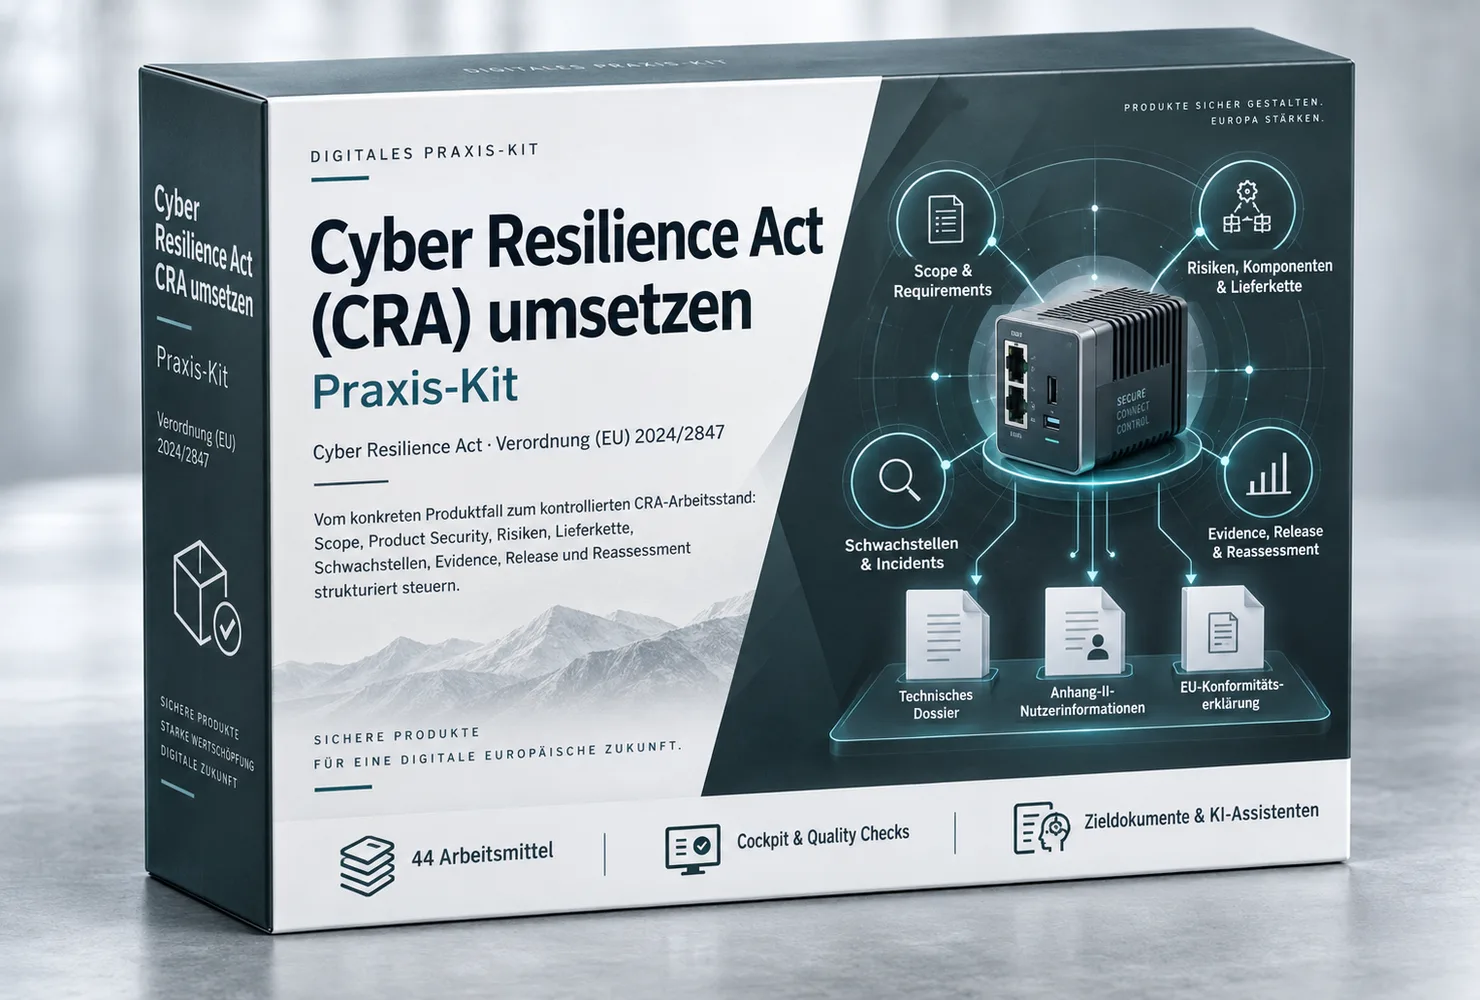
Mit dem CRA-Praxis-Kit schaffen Sie eine vorbereitete Grundlage für Ihre interne Umsetzung: vom dokumentierten Scope über Anforderungen, Risiken und Komponenten bis zum prüfbaren Dossier und zur Freigabe. Sie beginnen nicht mit einer leeren Datei, sondern mit einer verbundenen Arbeitsstruktur, in der auch offene Entscheidungen sichtbar bleiben.
Inhalt und Aufbau im Überblick
| Baustein | Was Sie erwartet |
|---|---|
| Produkt & Scope | Arbeitsbereich A – Produkt, Scope, Rolle & Lieferweg Product and Scope Record, Varianten/Versionen, interne Rollen, Stakeholder und Lieferanten… |
| Anforderungen & Gaps | Arbeitsbereich B – Anforderungen, Secure Development, Gaps & Maßnahmen Requirements-/Applicability-Matrix, Product-Security- und Verification-Plan… |
| Risiken | Arbeitsbereich C – Cybersecurity-Risiken Assets, Schutzbedarf, Bedrohungs- und Missbrauchsszenarien, Risikobewertung, Behandlung und Restrisikofreigabe… |
| Komponenten & SBOM | Arbeitsbereich D – Komponenten, Lieferanten, SBOM & VEX Komponenteninventar, SBOM-Vorbereitung und -Validierung, VEX-Status und Evidence, Supplier Security… |
| Schwachstellen | Arbeitsbereich E – Schwachstellen, Updates & Support Vulnerability Management, Triage, CVD, Security-Update- und Patchprozess, Update-Release-Entscheidung… |
| Incidents & Reporting | Arbeitsbereich F – Incidents & Reporting Erstes Signal und Awareness, Incident-Bewertung, CRA-Reporting-Readiness mit 24h-/72h-Fristen, Kommunikations- und… |
| Dossier & Freigabe | Arbeitsbereich G – Technische Dokumentation, Evidence, Freigabe & Reassessment Evidence-/Document-Index, Requirement-Test-Evidence-Traceability, technische… |
Häufige Fragen zum CRA-Praxis-Kit
Ist das CRA Praxis-Kit eine Zertifizierung?
Nein. Das CRA-Praxis-Kit ist ein digitales Arbeits- und Dokumentationspaket, keine Zertifizierung oder formale Konformitätsbewertung. Es unterstützt Sie dabei, Anforderungen, Nachweise und Entscheidungen strukturiert zusammenzuführen. Eine Konformitäts- oder Produktentscheidung trifft das Kit nicht; fachliche Prüfung und menschliche Freigabe bleiben erforderlich.
Für wen ist das CRA-Praxis-Kit gedacht?
Das Kit richtet sich ausschließlich an Unternehmer und Organisationen, nicht an Privatpersonen: Maschinen-, Geräte- und Komponentenhersteller, Hersteller mit Firmware, App, Webinterface, Schnittstellen oder Fernwartung sowie Softwareanbieter und Unternehmen mit extern entwickelter Produktsoftware. Unterstützt wird dabei die Zusammenarbeit von Produktmanagement, Entwicklung, CE/Compliance, Product Security, Einkauf, Service und Projektleitung.
Welche Software brauche ich zur Bearbeitung?
Sie benötigen Microsoft Word und Excel oder eine kompatible Office-Software für die 16 DOCX- und 28 XLSX-Arbeitsmittel sowie ein PDF-Anzeigeprogramm für das Praxishandbuch. Optional kommt ein intern freigegebenes KI-System mit Datei-Upload hinzu. Außerdem brauchen Sie produktspezifische Informationen, Nachweise und Entscheidungen sowie fachlich geeignete Personen für Prüfung und Freigabe.
Wie arbeite ich mit den vier KI-Assistenten?
Sie laden die passende Markdown-Datei zusammen mit Ihrer konkreten Arbeitsdatei in Ihr intern freigegebenes KI-System und formulieren einen kurzen Auftrag. Weitere Prompt- oder Rollendateien sind nicht nötig. Die Ergebnisse prüfen und verantworten weiterhin Ihre fachlich geeigneten Personen.
Darf ich das Kit im Unternehmen weitergeben?
Die Unternehmenslizenz erlaubt die zeitlich unbefristete interne Nutzung und Bearbeitung innerhalb der benannten juristischen Person. Eigene, substanziell angepasste Arbeitsergebnisse dürfen Sie zweckgebunden weitergeben. Leere Originalvorlagen und KI-Assistentendateien dürfen nicht weitergegeben werden.
Sind spätere Versionen enthalten?
Sie erwerben die im Bestellprozess bezeichnete Produktversion. Spätere Hauptversionen, zusätzliche Inhalte und Rechtsstands-Updates sind nur enthalten, wenn dies ausdrücklich zugesagt wird.
Welchen Support erhalte ich?
Der Standardsupport umfasst Download, Dateizugriff, Paketstruktur und reproduzierbare technische Produktfehler. Individuelle Fach-, Rechts- oder Security-Beratung sowie die Prüfung oder Freigabe ausgefüllter Kundendokumente gehören nicht dazu.
Fragen & Antworten
Du hast eine Frage oder kannst mit deiner Antwort helfen? Hier kommentieren!
Erfahrungen von Kunden
Bewertung schreiben
Auf einen Blick

Kunden kauften auch
Weiterbildung zur IT-Systemsicherheit in Unternehmen
399,00 € inkl. MwSt.
Sichere Zahlungsabwicklung
Sofortiger Zugang
Mehr von diesem Autor?
Entdecke weitere Produkte:
Bisher sind noch keine Erfahrungen mit dem Produkt geteilt worden.